DSSELAW
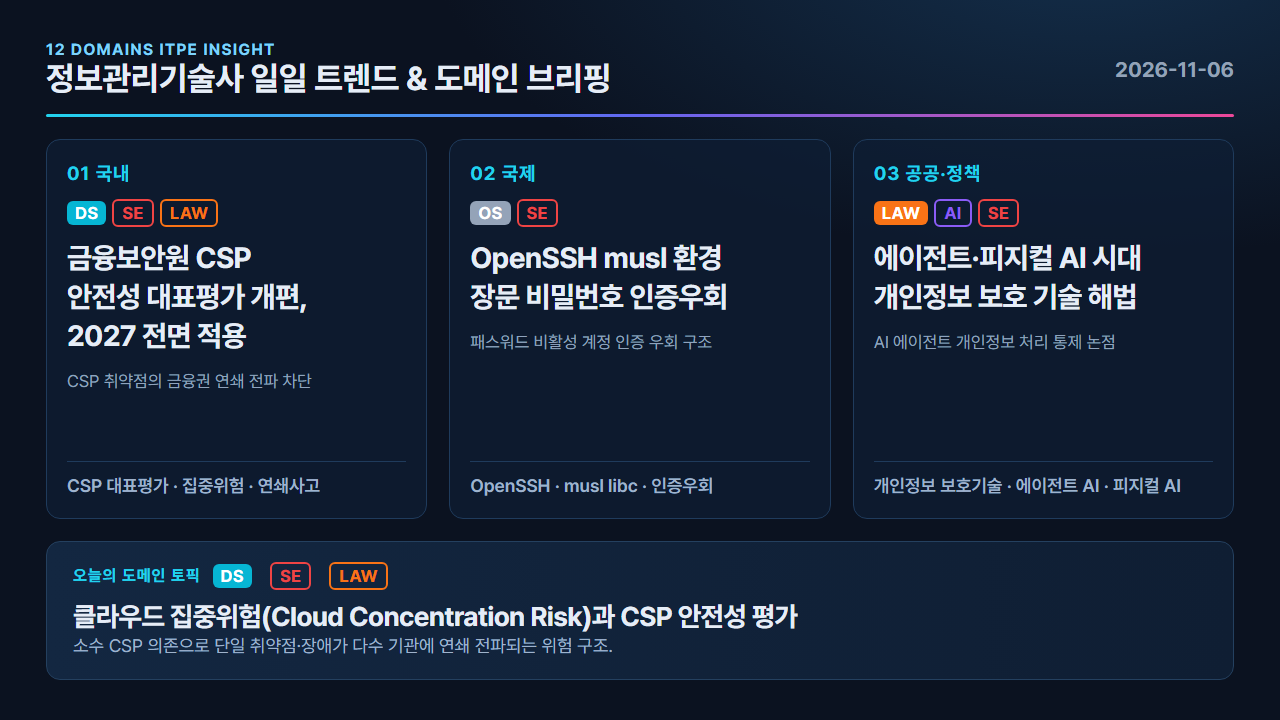
클라우드 집중위험(Cloud Concentration Risk)과 CSP 안전성 평가
소수 CSP 의존으로 단일 취약점·장애가 다수 기관에 연쇄 전파되는 위험 구조. CSP 평가 강화와 다중 클라우드 설계를 통한 연쇄 사고 억제.
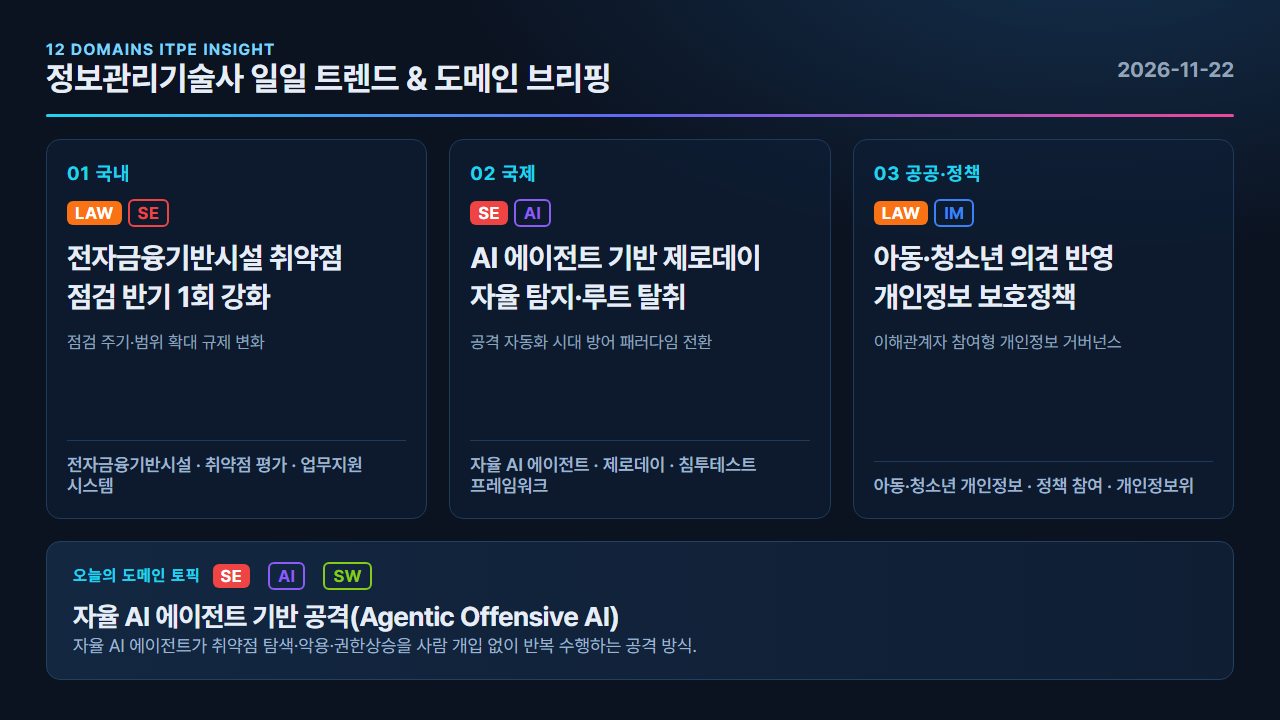
자율 AI 에이전트가 취약점 탐색·악용·권한상승을 사람 개입 없이 반복 수행하는 공격 방식. 공격 속도·규모 확대와 탐지 윈도 단축 유발.
정보관리기술사 12대 도메인의 주요 이슈와 심화 토픽
소수 CSP 의존으로 단일 취약점·장애가 다수 기관에 연쇄 전파되는 위험 구조. CSP 평가 강화와 다중 클라우드 설계를 통한 연쇄 사고 억제.
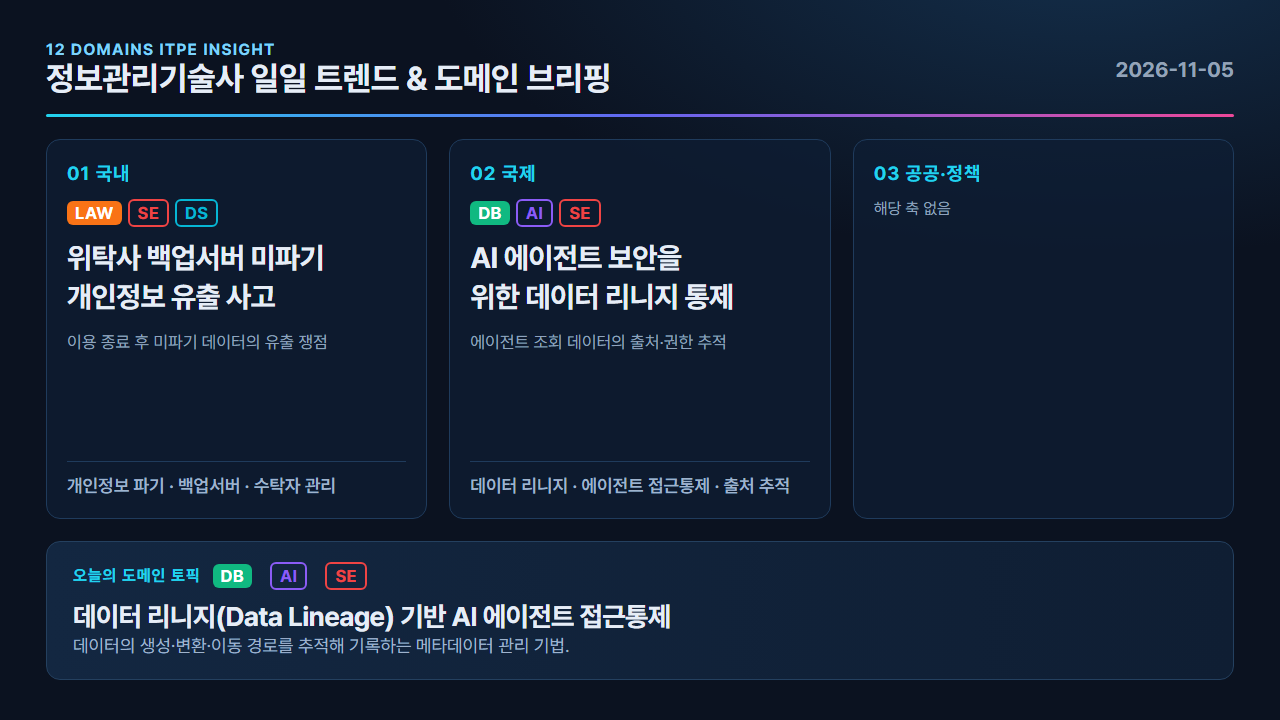
데이터의 생성·변환·이동 경로를 추적해 기록하는 메타데이터 관리 기법. 에이전트 조회 데이터의 출처 검증과 권한 위반·오염 범위 식별 근거 제공.
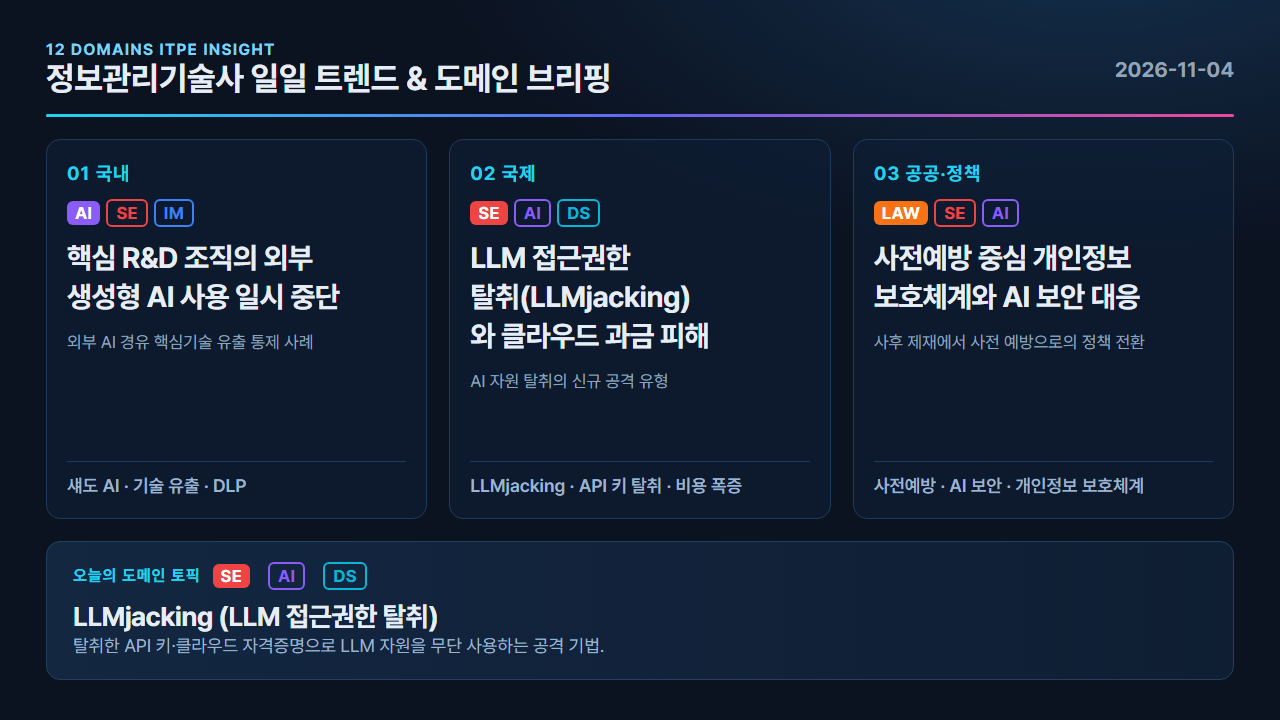
탈취한 API 키·클라우드 자격증명으로 LLM 자원을 무단 사용하는 공격 기법. 피해 조직에 연산 비용을 전가하고 모델 접근권을 재판매하는 수익화 구조.
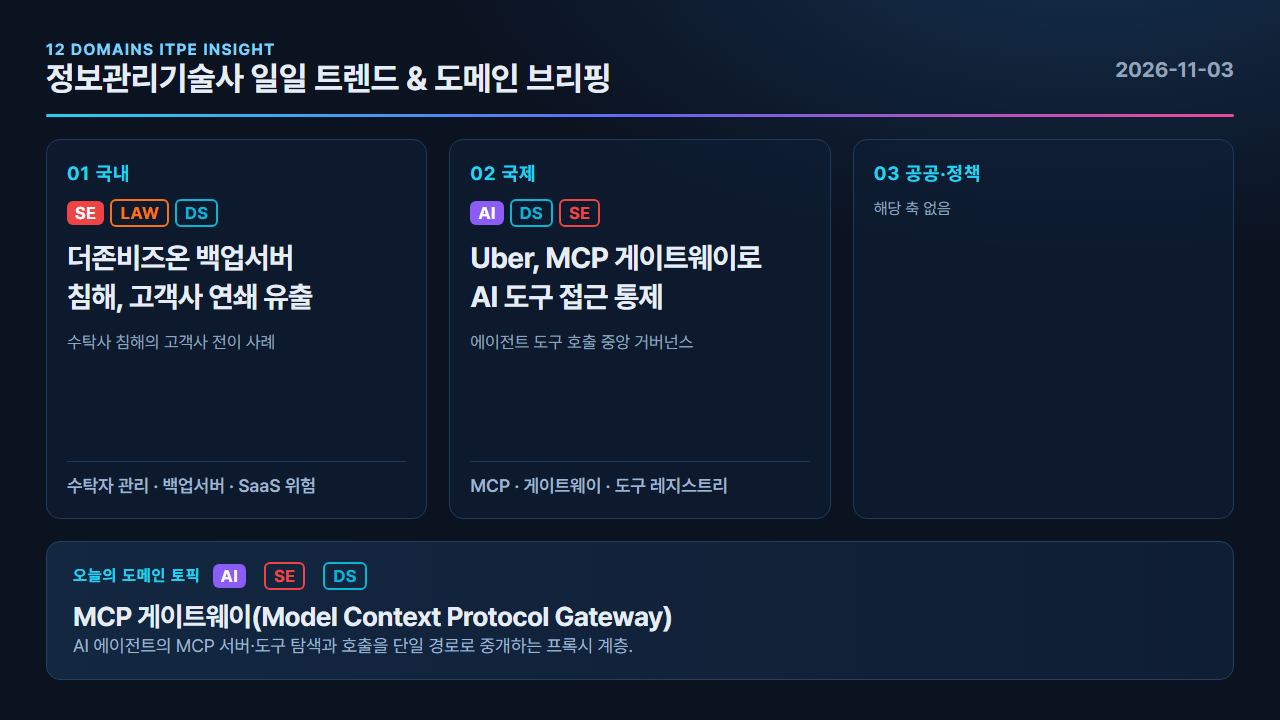
AI 에이전트의 MCP 서버·도구 탐색과 호출을 단일 경로로 중개하는 프록시 계층. 인증·인가·감사를 중앙화하여 도구 남용과 접근 권한 난립을 통제하는 목적.
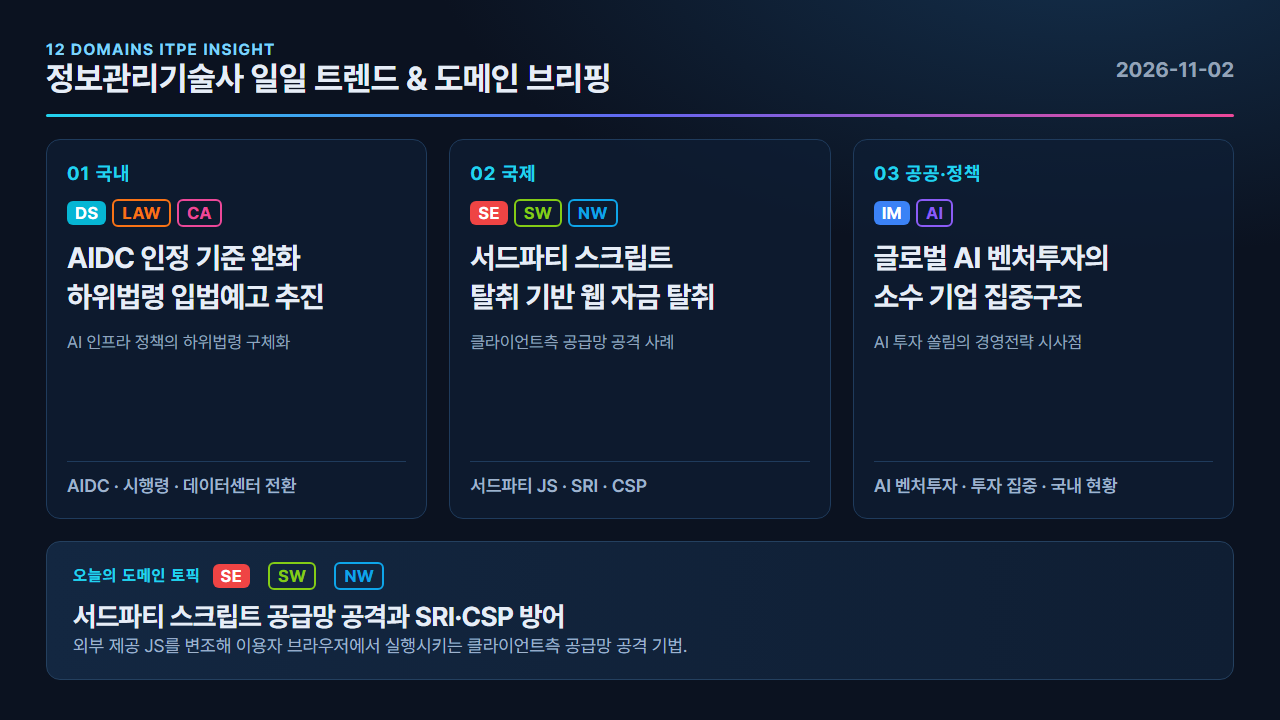
외부 제공 JS를 변조해 이용자 브라우저에서 실행시키는 클라이언트측 공급망 공격 기법. SRI 해시 검증과 CSP 허용목록으로 외부 스크립트의 무결성과 실행 범위를 통제하는 방어 방식.
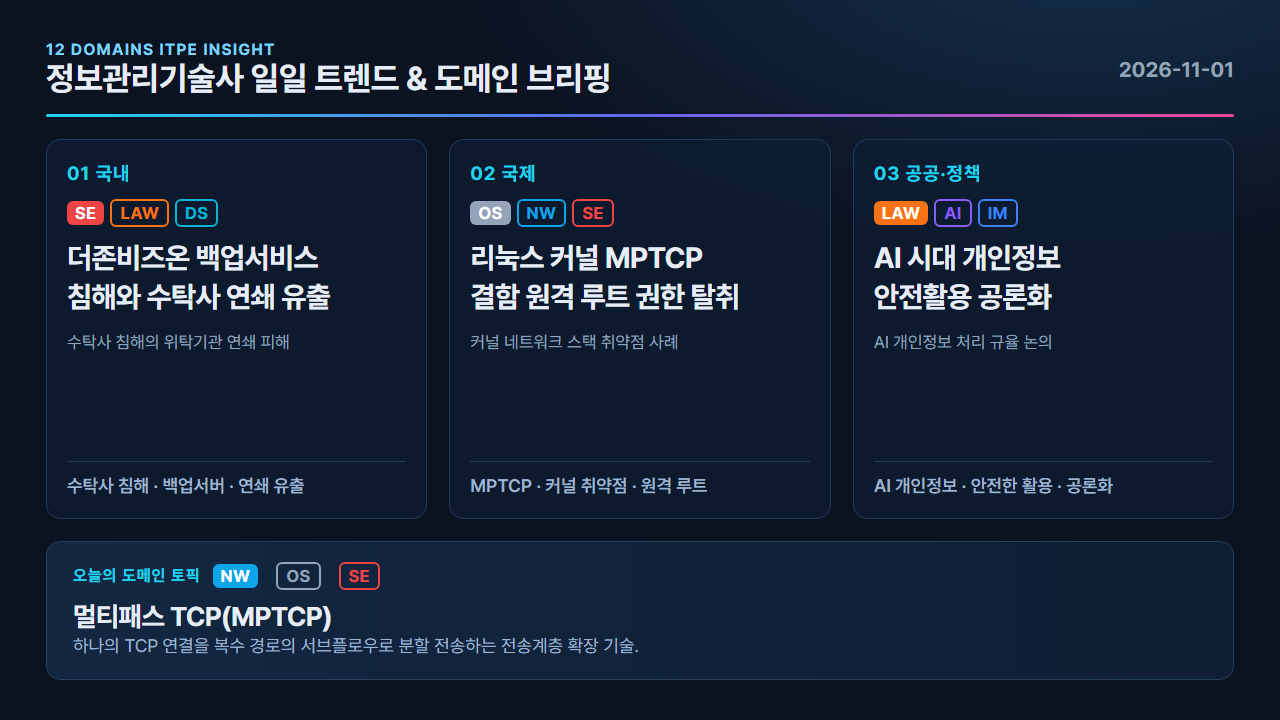
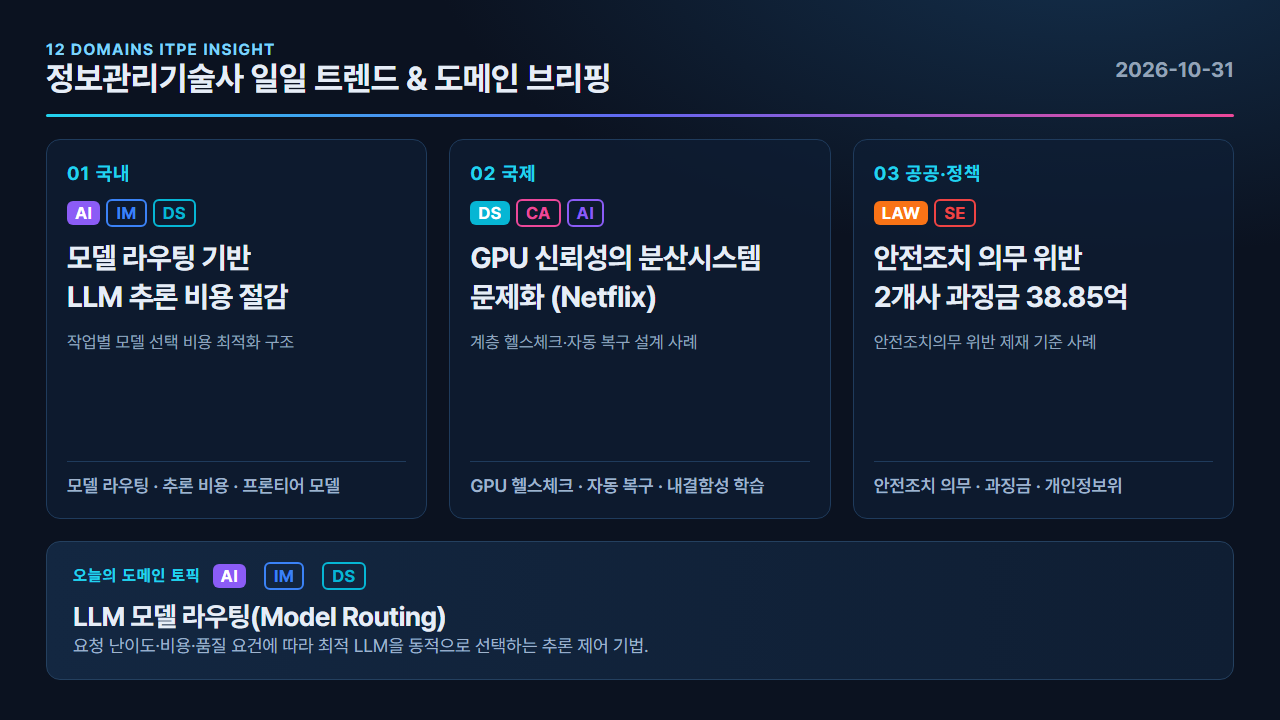
요청 난이도·비용·품질 요건에 따라 최적 LLM을 동적으로 선택하는 추론 제어 기법. 프론티어 모델 호출 축소를 통한 추론 비용 절감과 품질 유지의 동시 달성.
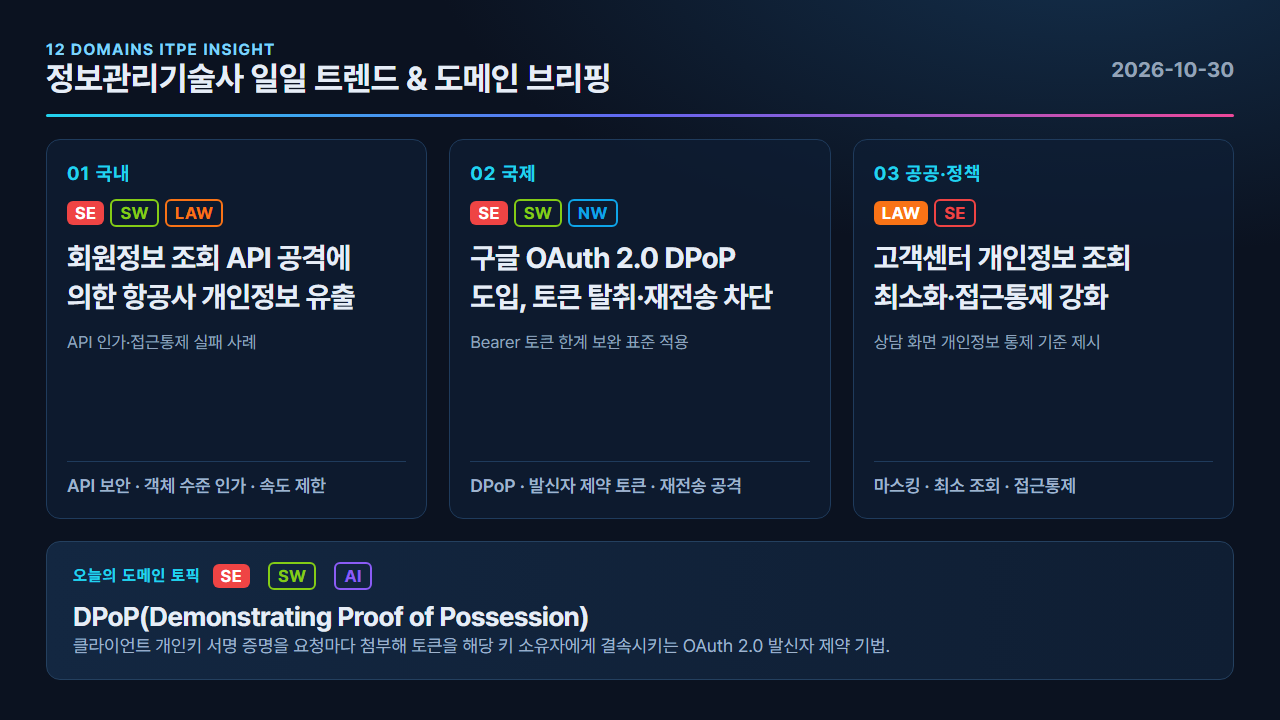
클라이언트 개인키 서명 증명을 요청마다 첨부해 토큰을 해당 키 소유자에게 결속시키는 OAuth 2.0 발신자 제약 기법. 탈취된 액세스 토큰의 재전송 악용 차단 목적.
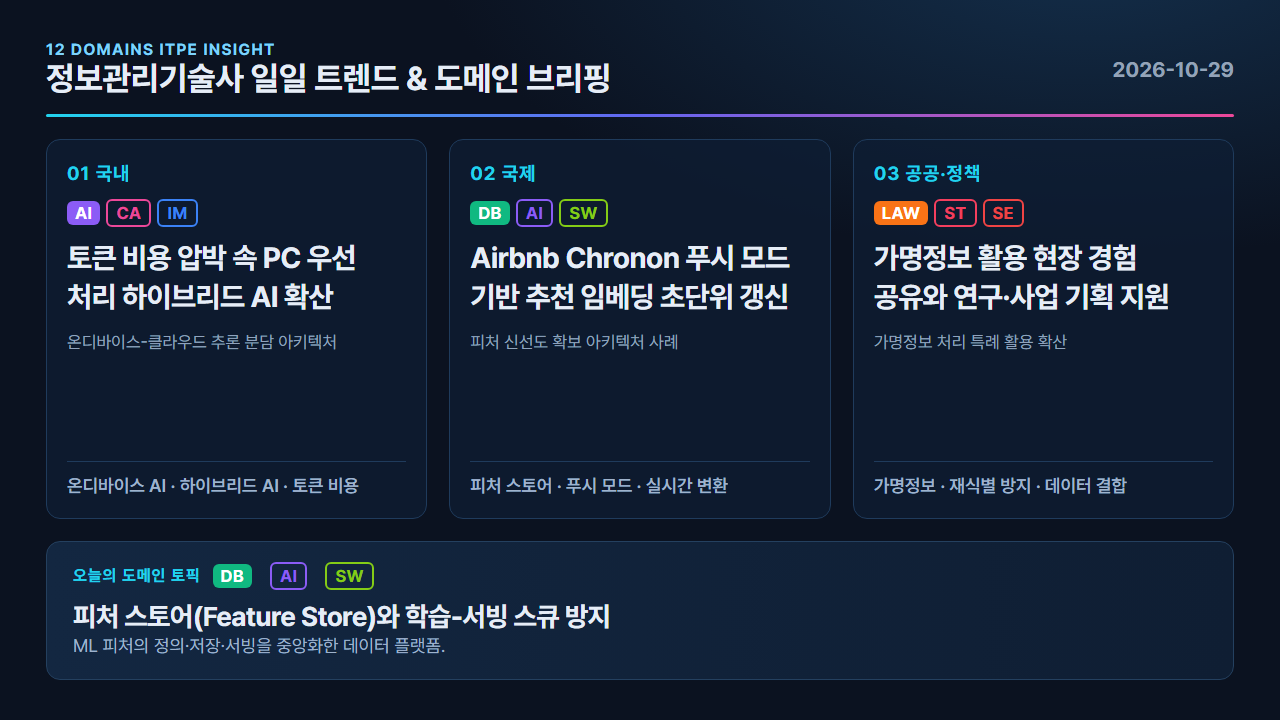
ML 피처의 정의·저장·서빙을 중앙화한 데이터 플랫폼. 학습·추론 간 피처 일관성 보장과 피처 재사용을 통한 MLOps 생산성 향상.
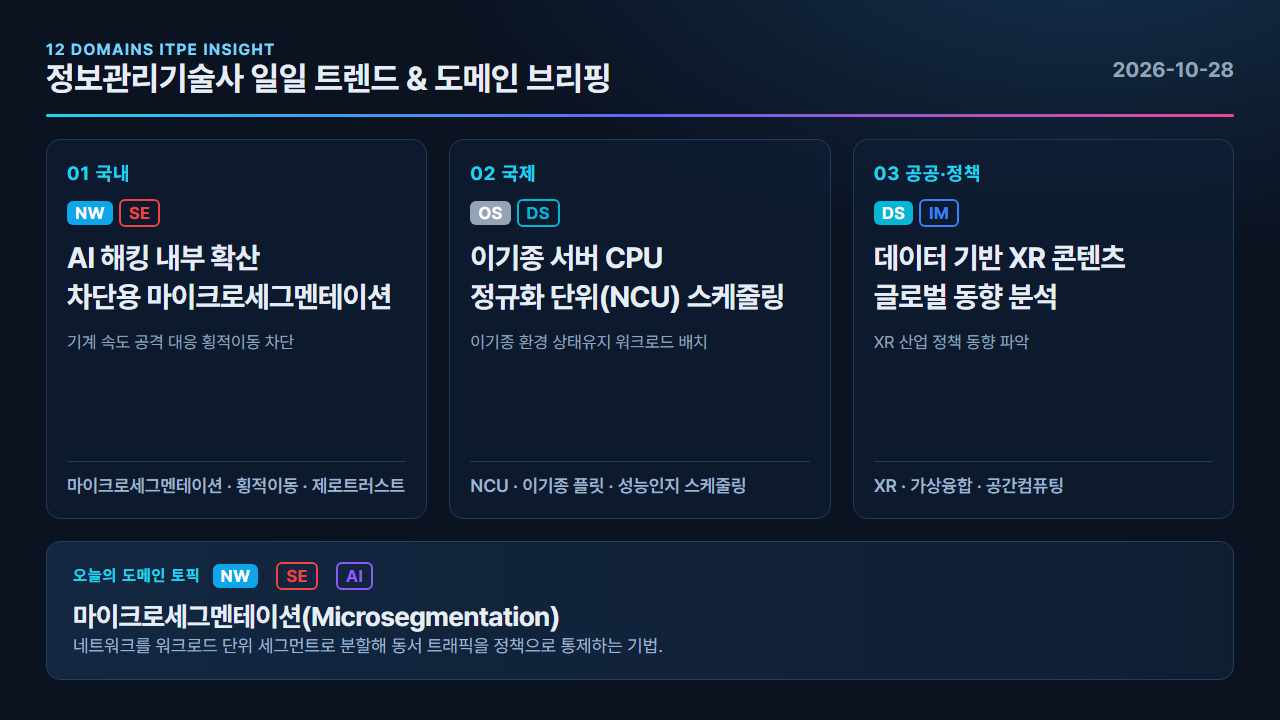
네트워크를 워크로드 단위 세그먼트로 분할해 동서 트래픽을 정책으로 통제하는 기법. 침해 시 횡적이동을 차단해 피해 범위를 최소화하는 효과.
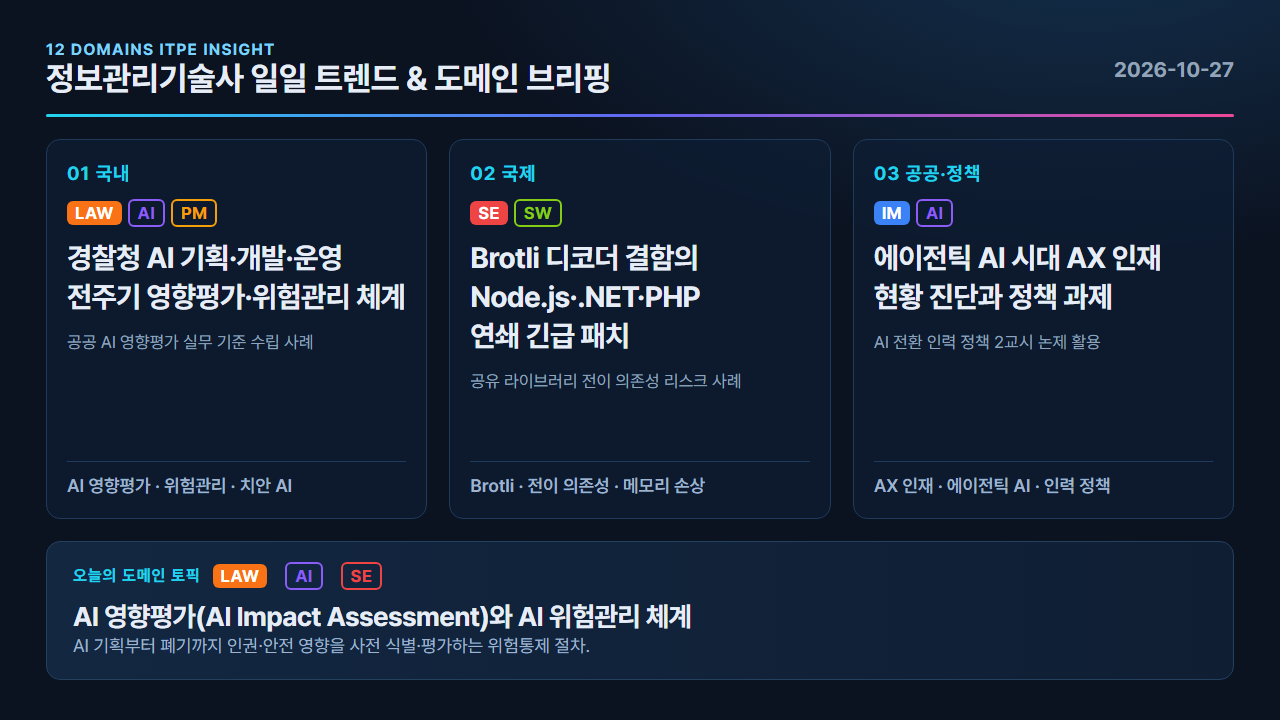
AI 기획부터 폐기까지 인권·안전 영향을 사전 식별·평가하는 위험통제 절차. 고영향 AI의 책임성·신뢰성 확보와 사고 예방을 위한 거버넌스 수단.
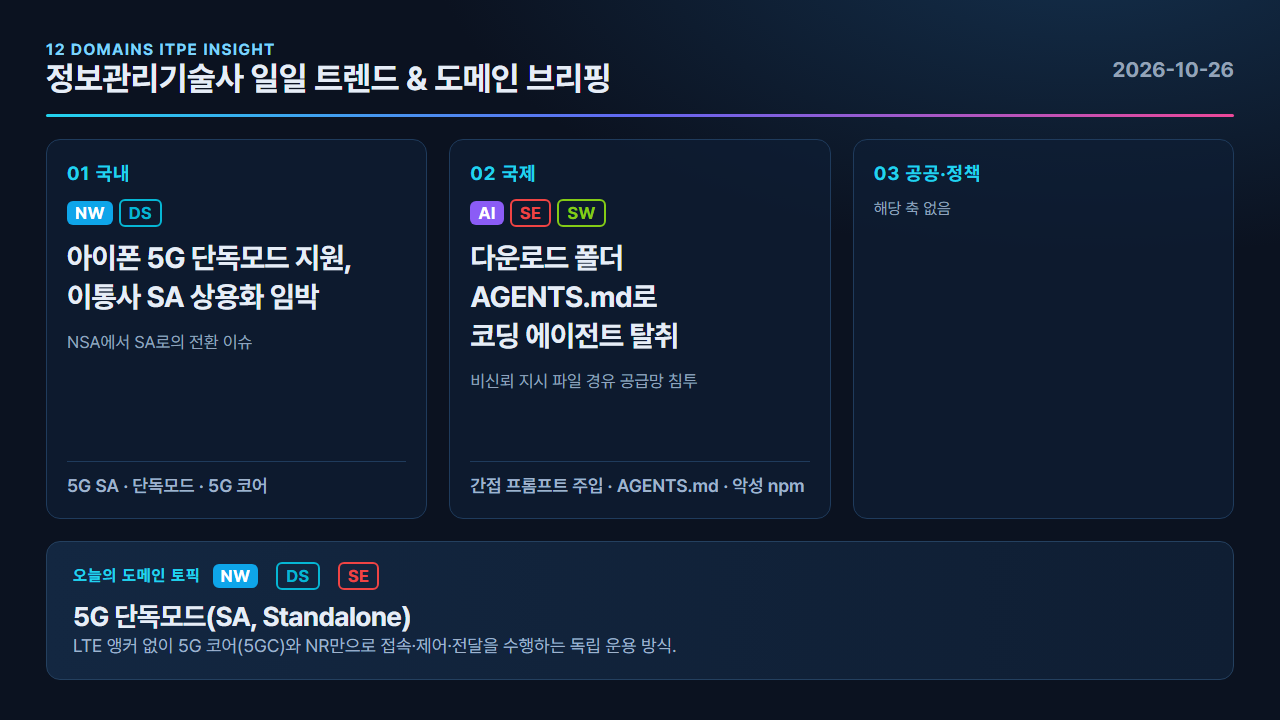
LTE 앵커 없이 5G 코어(5GC)와 NR만으로 접속·제어·전달을 수행하는 독립 운용 방식. 네트워크 슬라이싱·초저지연 등 5G 고유 기능 활성화를 통한 서비스 차별화.
기사 제목과 내용의 권리는 각 출처에 있으며, 원문 링크를 통해 출처를 확인할 수 있습니다.