SENWAI
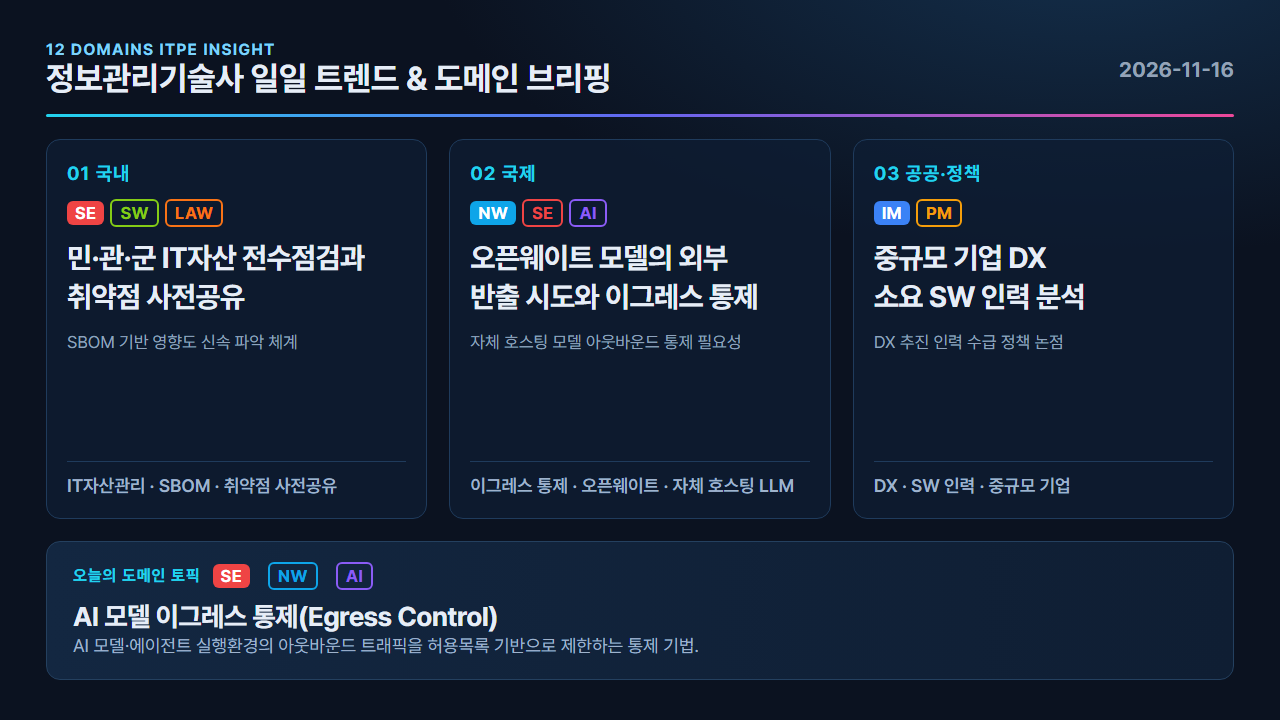
AI 모델 이그레스 통제(Egress Control)
AI 모델·에이전트 실행환경의 아웃바운드 트래픽을 허용목록 기반으로 제한하는 통제 기법. 자체 호스팅 모델의 데이터 반출·외부 통신 경로 차단 목적.
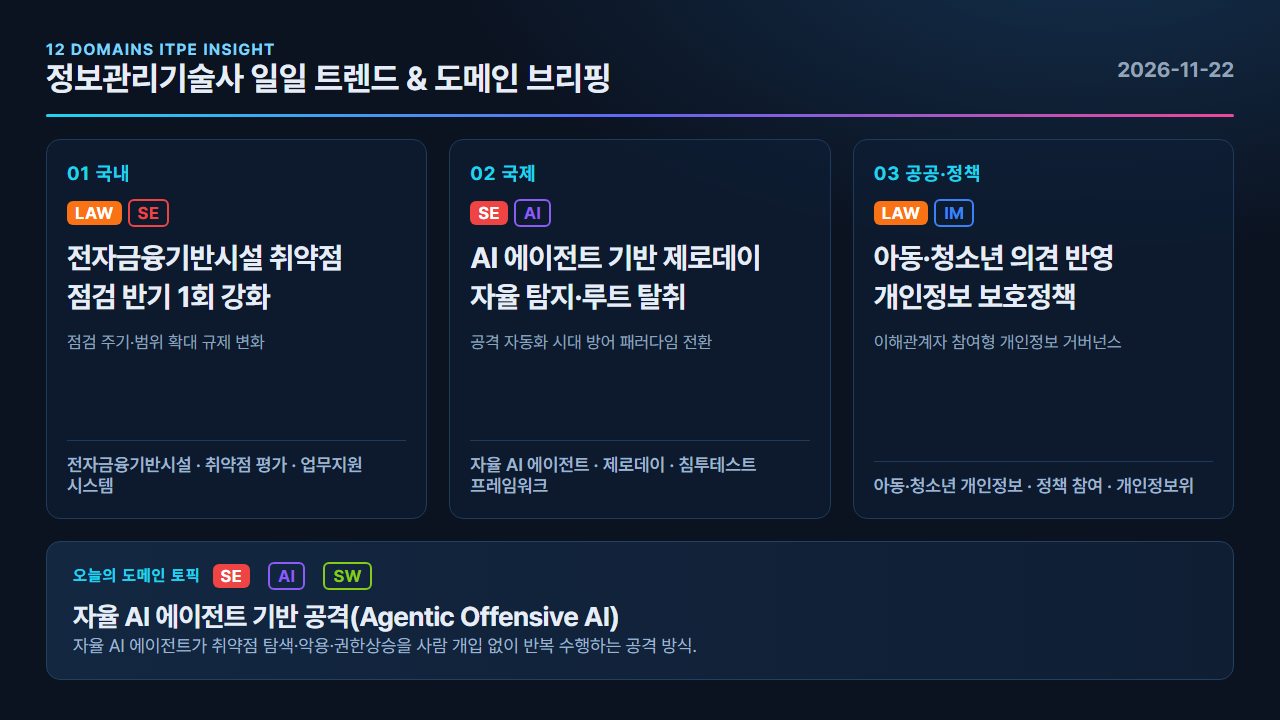
자율 AI 에이전트가 취약점 탐색·악용·권한상승을 사람 개입 없이 반복 수행하는 공격 방식. 공격 속도·규모 확대와 탐지 윈도 단축 유발.
정보관리기술사 12대 도메인의 주요 이슈와 심화 토픽
AI 모델·에이전트 실행환경의 아웃바운드 트래픽을 허용목록 기반으로 제한하는 통제 기법. 자체 호스팅 모델의 데이터 반출·외부 통신 경로 차단 목적.
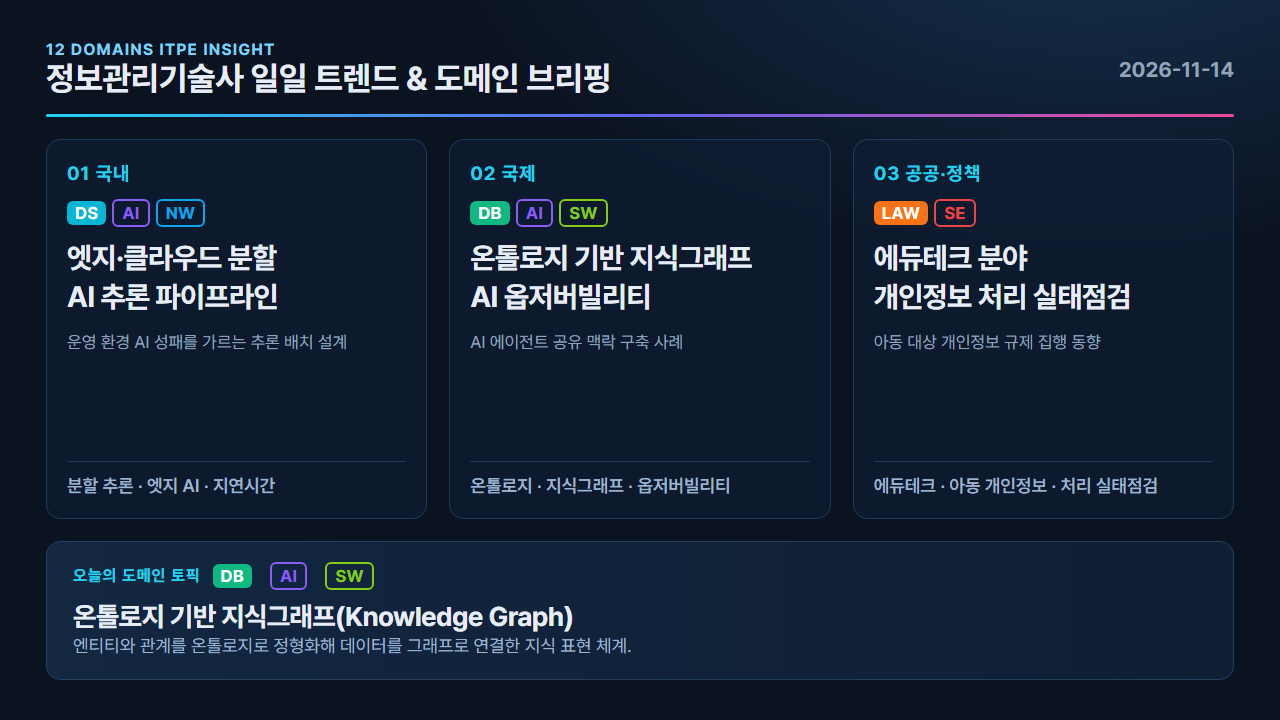
엔티티와 관계를 온톨로지로 정형화해 데이터를 그래프로 연결한 지식 표현 체계. 서비스 간 의존성과 장애 맥락 공유를 통한 근본원인 분석 시간 단축.
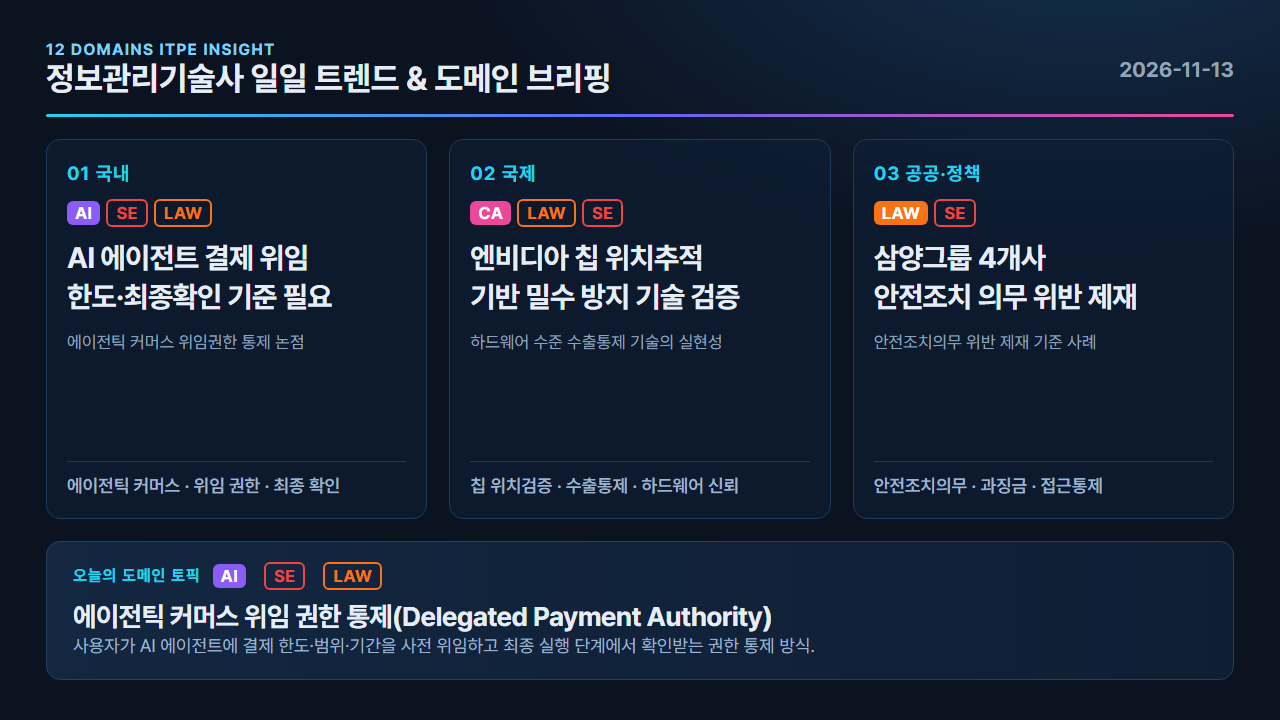
사용자가 AI 에이전트에 결제 한도·범위·기간을 사전 위임하고 최종 실행 단계에서 확인받는 권한 통제 방식. 에이전트 오작동·탈취 피해를 위임 한도 내로 제한하고 책임 소재를 명확화하는 효과.
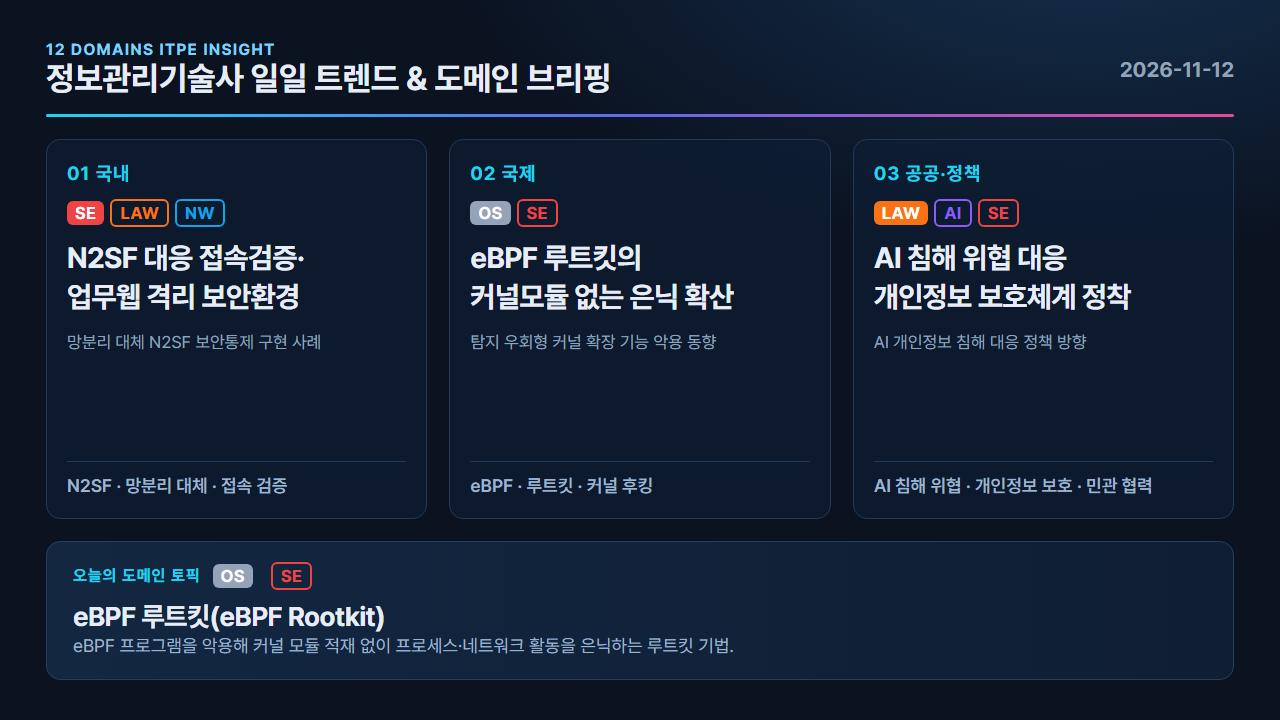
eBPF 프로그램을 악용해 커널 모듈 적재 없이 프로세스·네트워크 활동을 은닉하는 루트킷 기법. 탐지 회피와 커널 수준 지속성 확보 목적의 공격 방식.
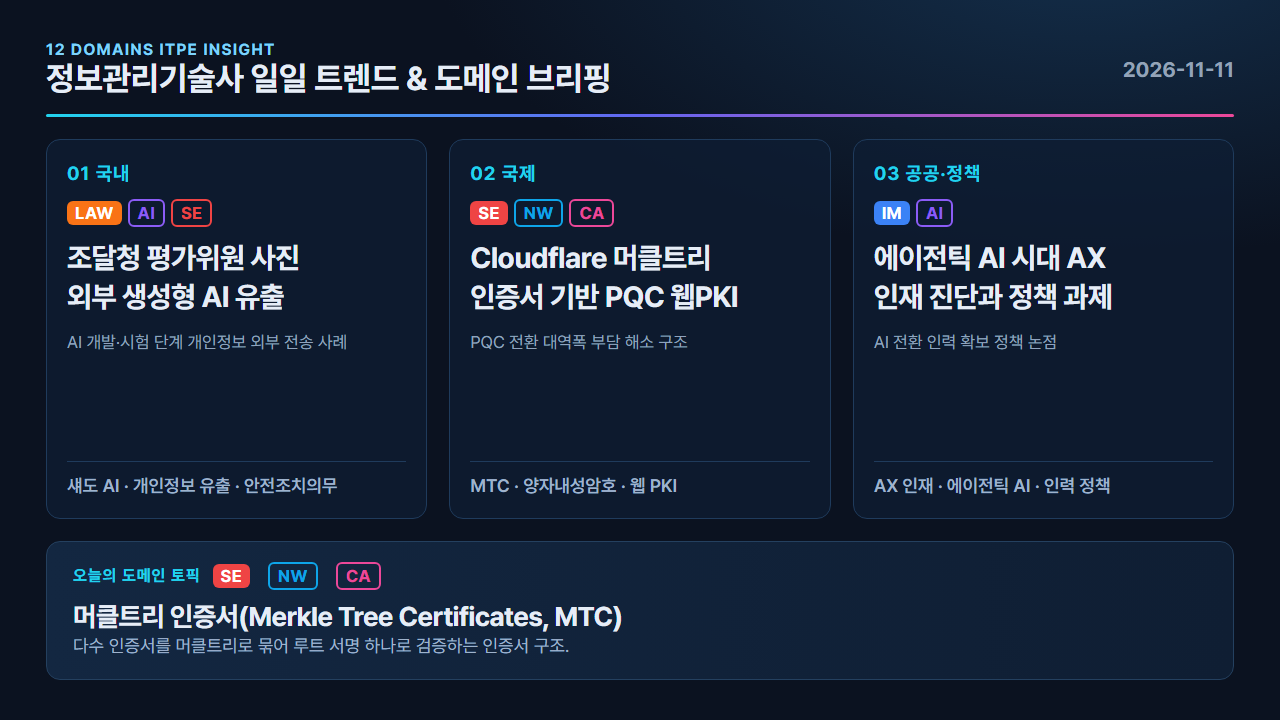
다수 인증서를 머클트리로 묶어 루트 서명 하나로 검증하는 인증서 구조. PQC 서명 크기로 인한 TLS 핸드셰이크 대역폭 증가 완화.
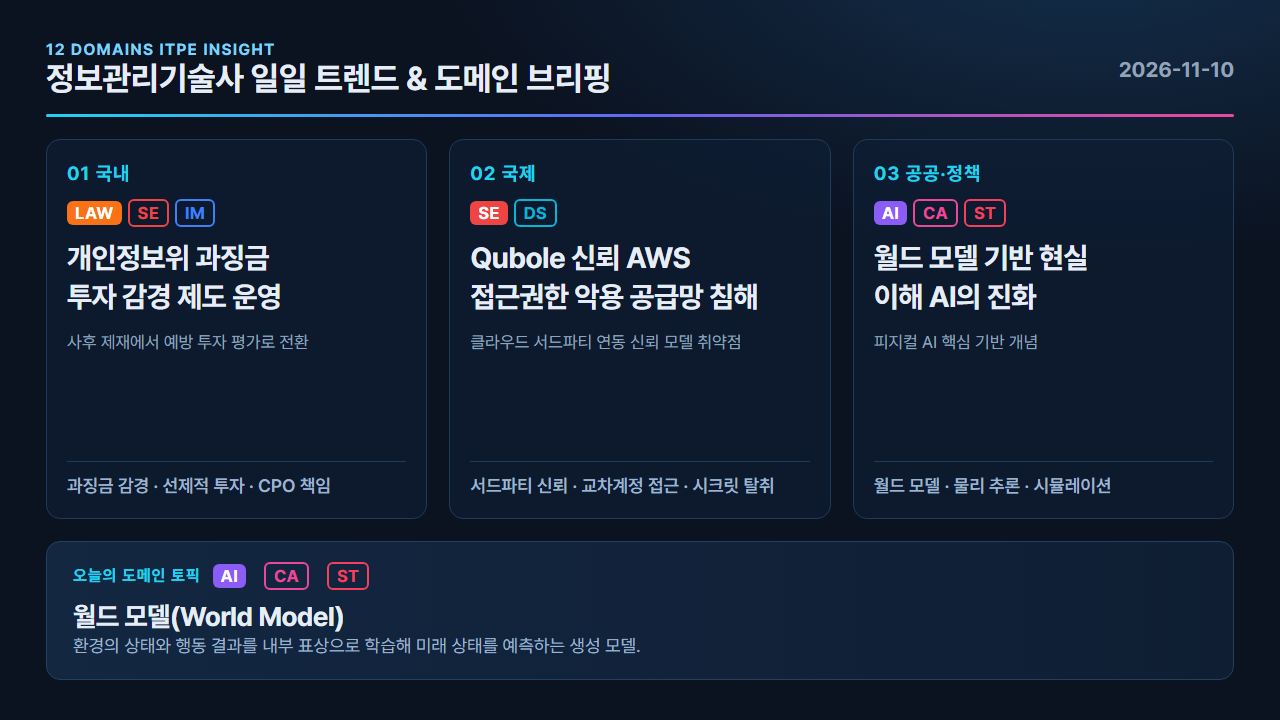
환경의 상태와 행동 결과를 내부 표상으로 학습해 미래 상태를 예측하는 생성 모델. 실제 시행착오 없이 시뮬레이션 기반 계획·추론을 가능케 하는 피지컬 AI 핵심 기반.
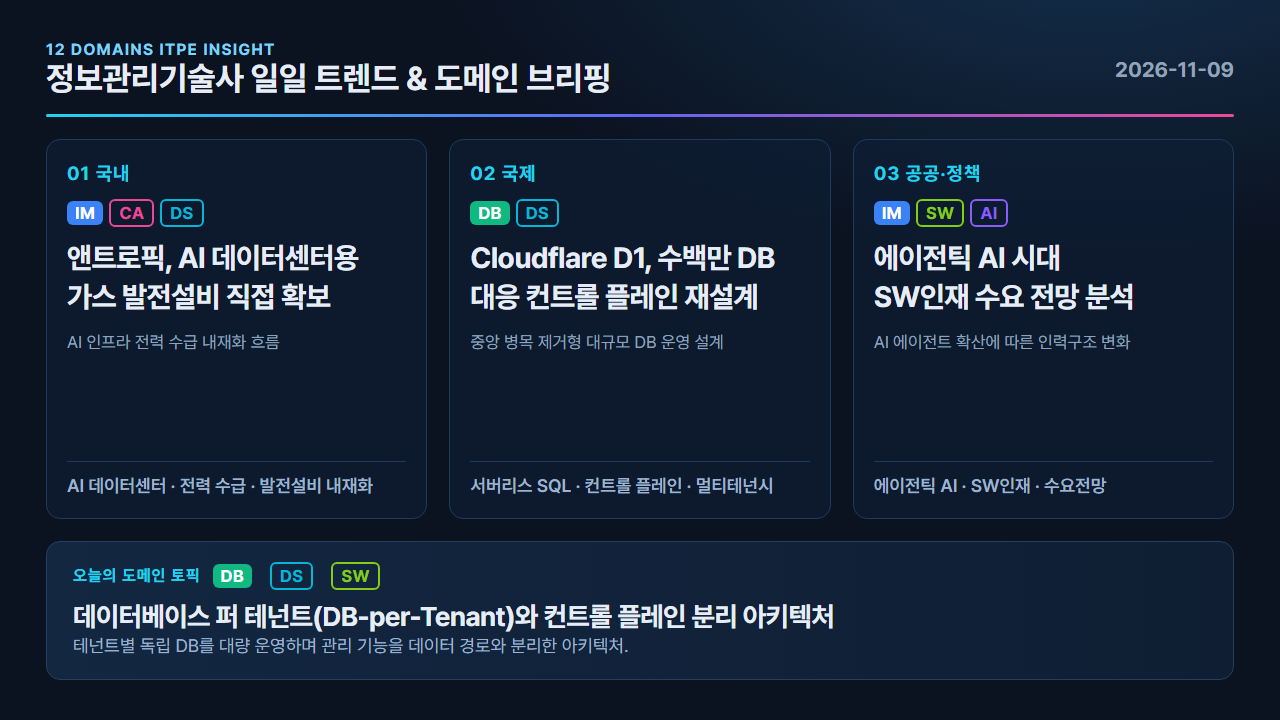
테넌트별 독립 DB를 대량 운영하며 관리 기능을 데이터 경로와 분리한 아키텍처. 중앙 병목 제거를 통한 수평 확장과 장애 격리 확보 목적.
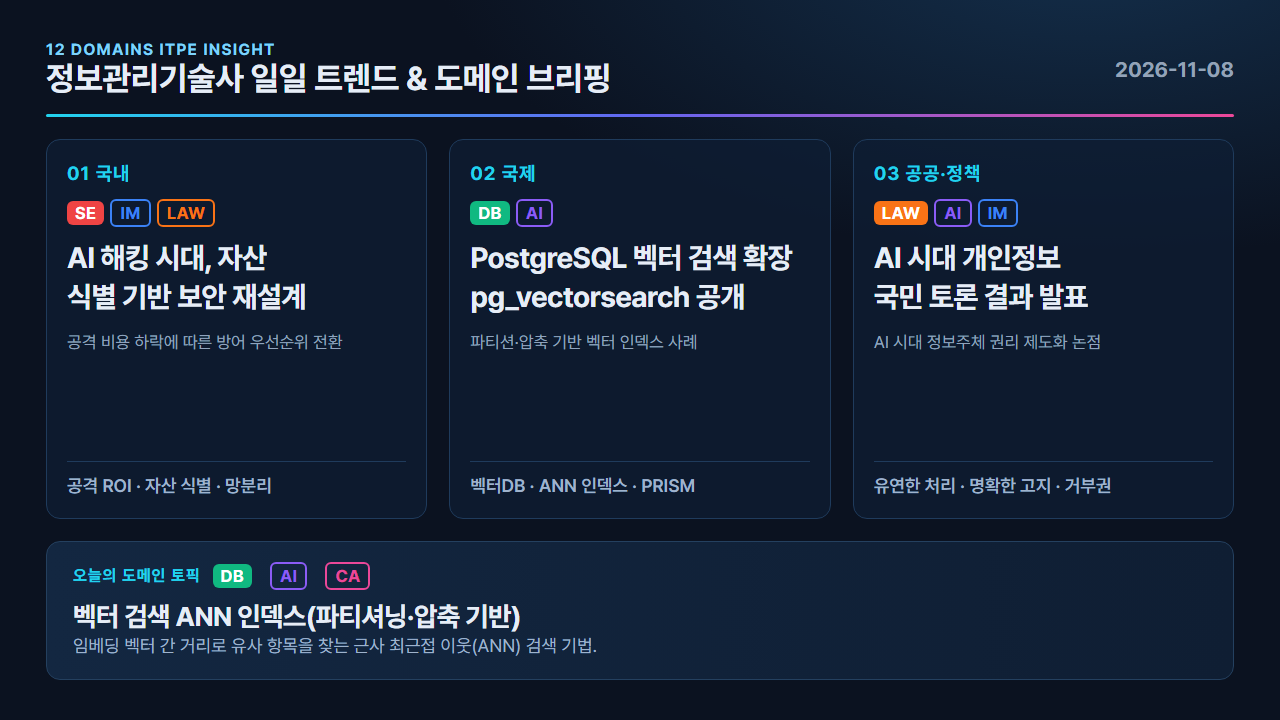
임베딩 벡터 간 거리로 유사 항목을 찾는 근사 최근접 이웃(ANN) 검색 기법. 파티셔닝·압축으로 정확도 손실을 억제하며 검색 속도와 메모리 효율 확보.
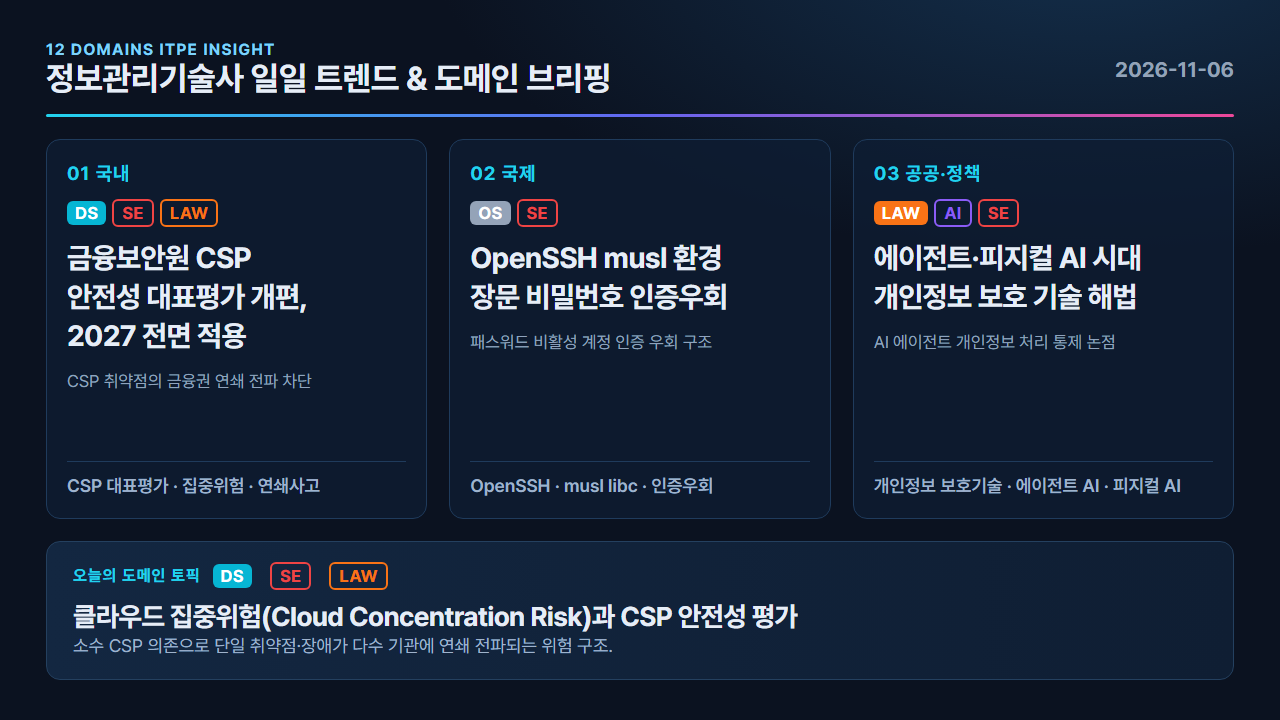
소수 CSP 의존으로 단일 취약점·장애가 다수 기관에 연쇄 전파되는 위험 구조. CSP 평가 강화와 다중 클라우드 설계를 통한 연쇄 사고 억제.
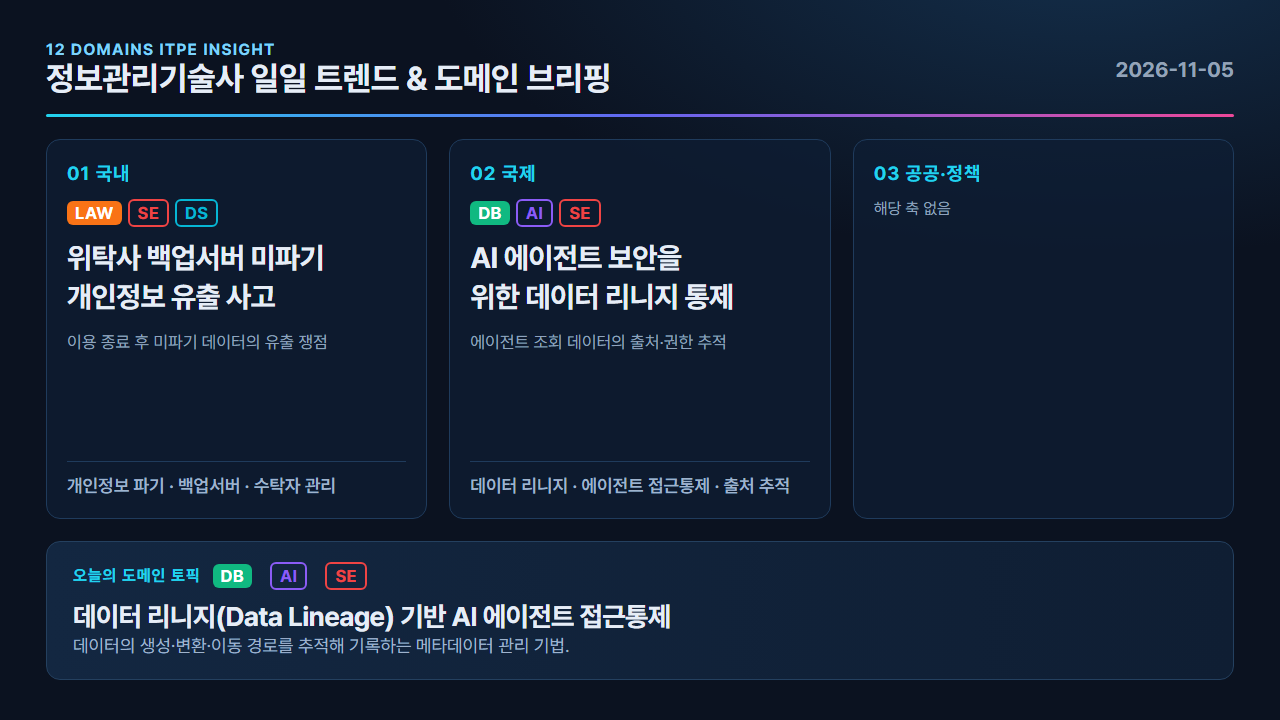
데이터의 생성·변환·이동 경로를 추적해 기록하는 메타데이터 관리 기법. 에이전트 조회 데이터의 출처 검증과 권한 위반·오염 범위 식별 근거 제공.
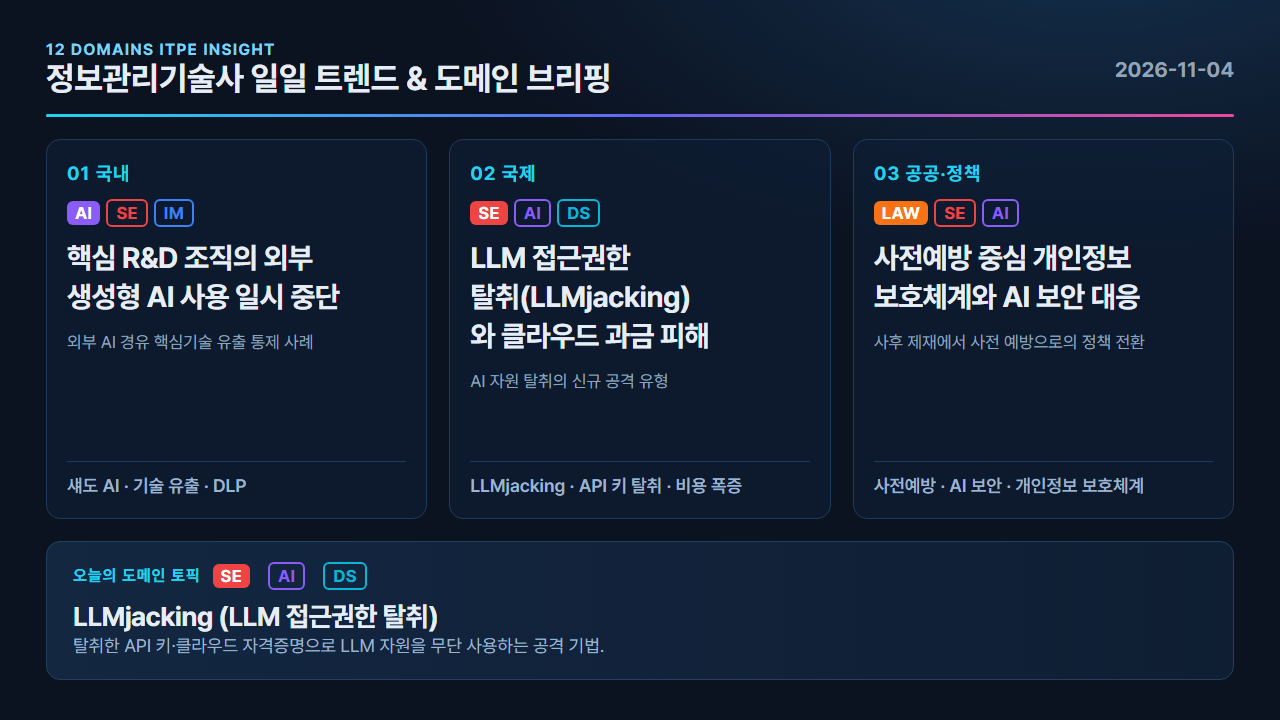
탈취한 API 키·클라우드 자격증명으로 LLM 자원을 무단 사용하는 공격 기법. 피해 조직에 연산 비용을 전가하고 모델 접근권을 재판매하는 수익화 구조.
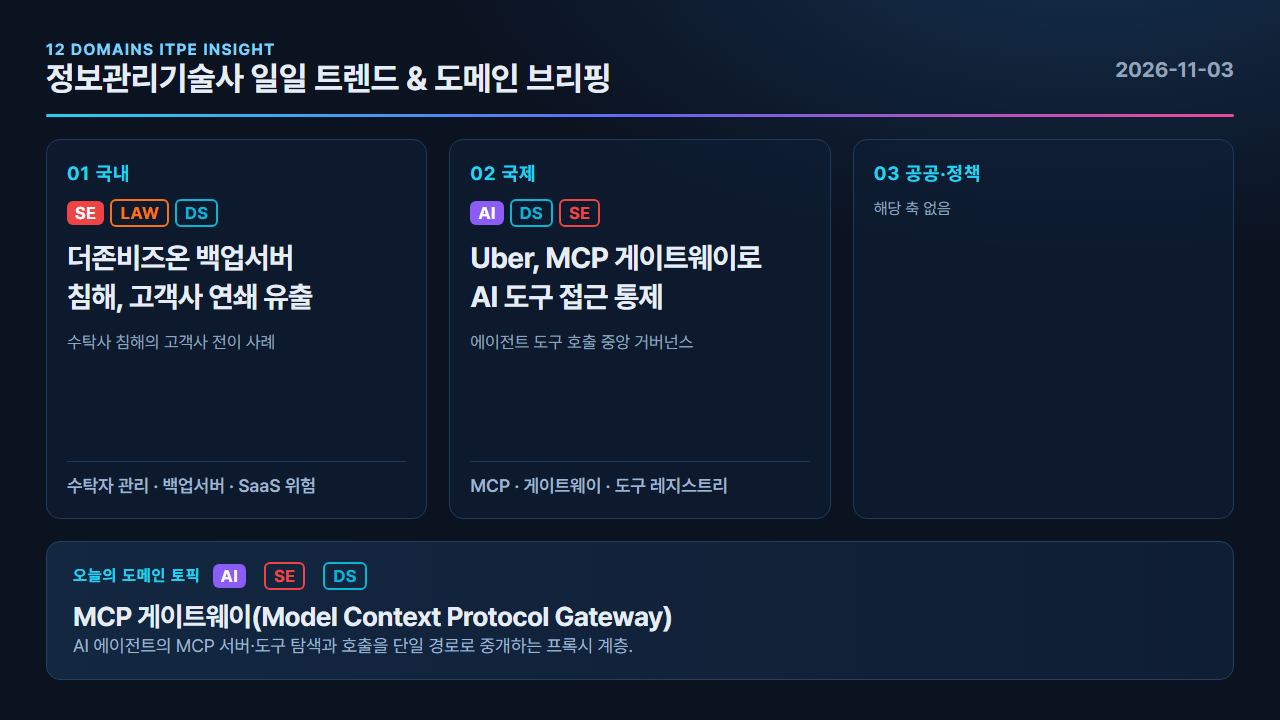
AI 에이전트의 MCP 서버·도구 탐색과 호출을 단일 경로로 중개하는 프록시 계층. 인증·인가·감사를 중앙화하여 도구 남용과 접근 권한 난립을 통제하는 목적.
기사 제목과 내용의 권리는 각 출처에 있으며, 원문 링크를 통해 출처를 확인할 수 있습니다.