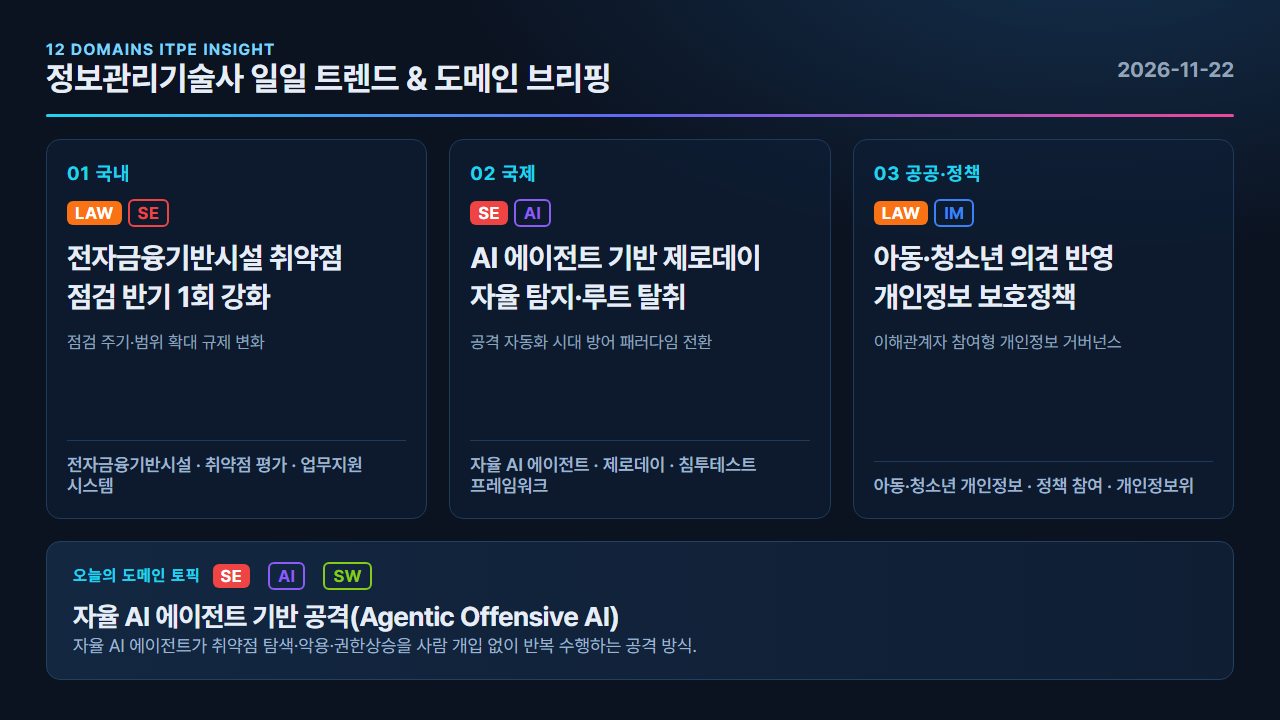
SEAISW
자율 AI 에이전트 기반 공격(Agentic Offensive AI)
자율 AI 에이전트가 취약점 탐색·악용·권한상승을 사람 개입 없이 반복 수행하는 공격 방식. 공격 속도·규모 확대와 탐지 윈도 단축 유발.
자율 AI 에이전트가 취약점 탐색·악용·권한상승을 사람 개입 없이 반복 수행하는 공격 방식. 공격 속도·규모 확대와 탐지 윈도 단축 유발.
정보관리기술사 12대 도메인의 주요 이슈와 심화 토픽
자율 AI 에이전트가 취약점 탐색·악용·권한상승을 사람 개입 없이 반복 수행하는 공격 방식. 공격 속도·규모 확대와 탐지 윈도 단축 유발.
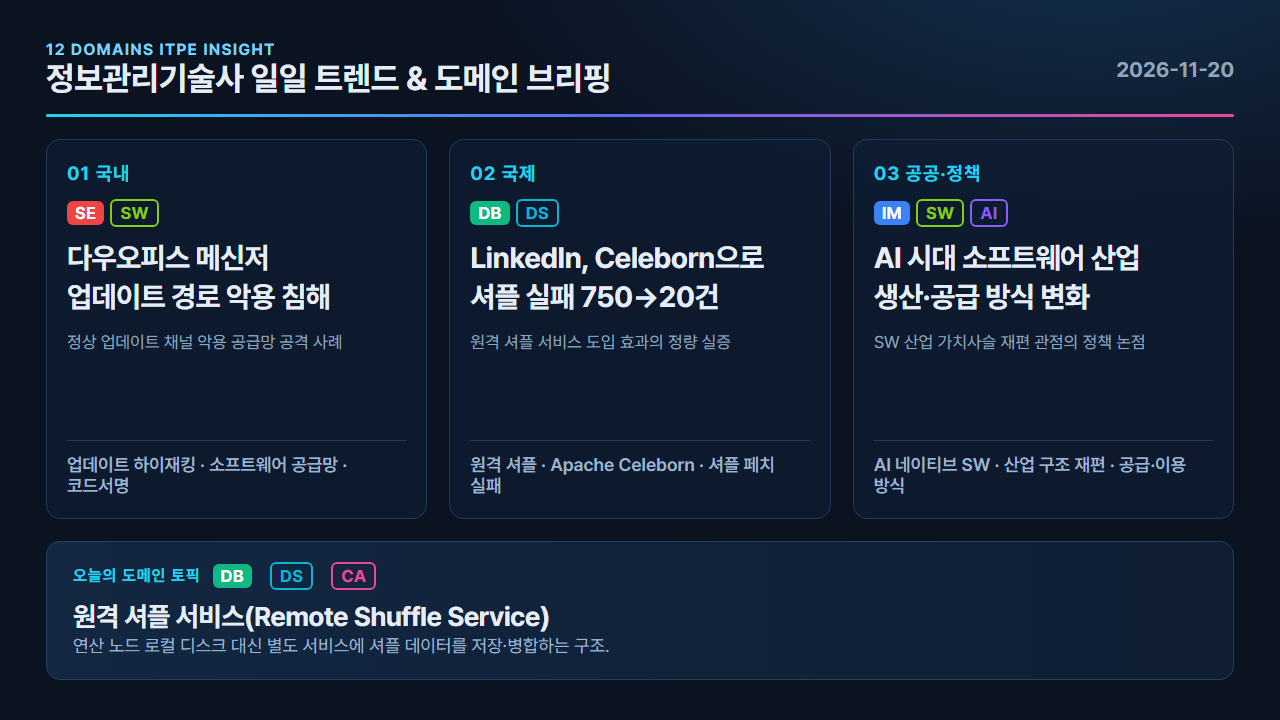
연산 노드 로컬 디스크 대신 별도 서비스에 셔플 데이터를 저장·병합하는 구조. 실행기 장애 전파 차단과 셔플 읽기 효율 개선 목적.
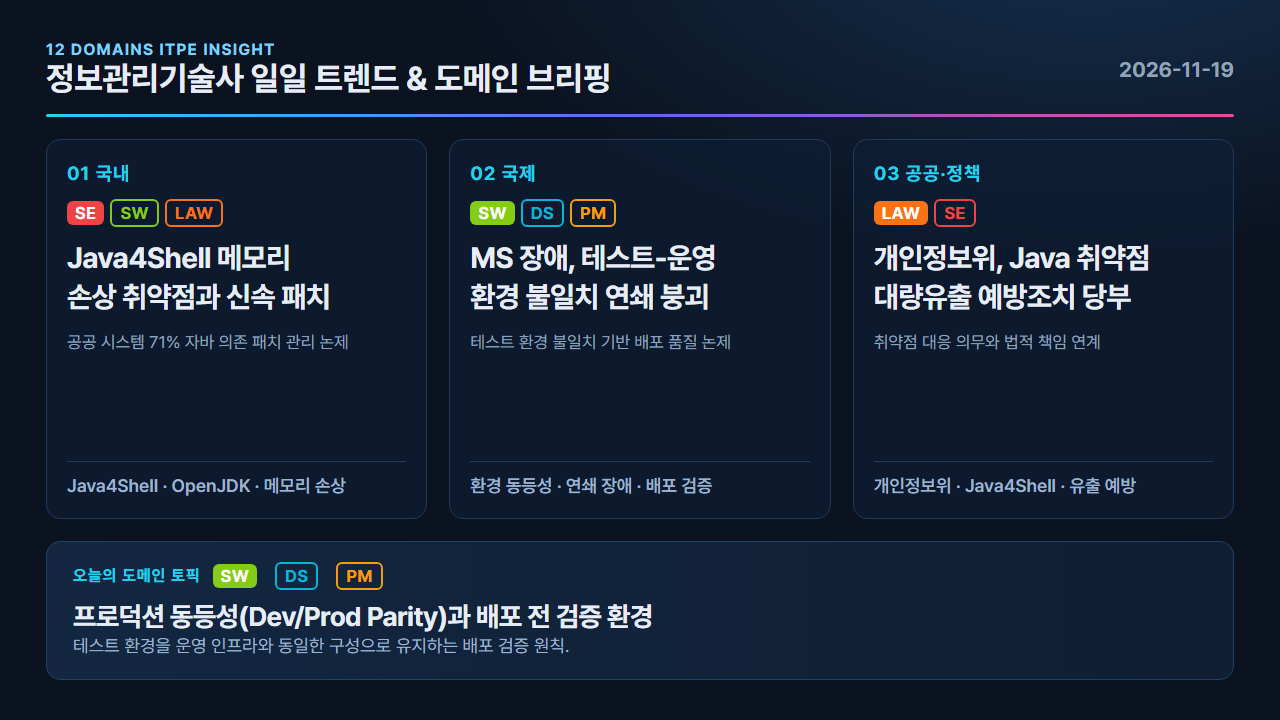
테스트 환경을 운영 인프라와 동일한 구성으로 유지하는 배포 검증 원칙. 환경 차이로 인한 미검출 결함과 연쇄 장애 예방 효과.
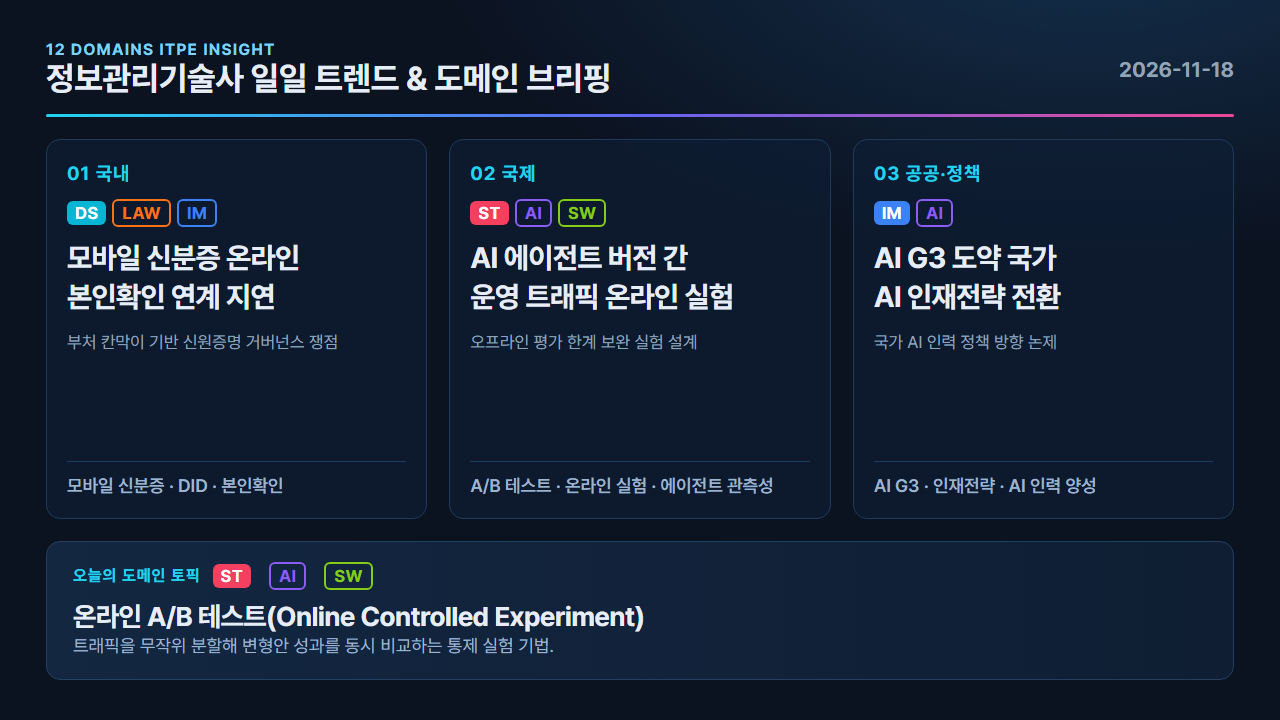
트래픽을 무작위 분할해 변형안 성과를 동시 비교하는 통제 실험 기법. 인과효과의 통계적 검증을 통한 배포 의사결정 근거 확보.
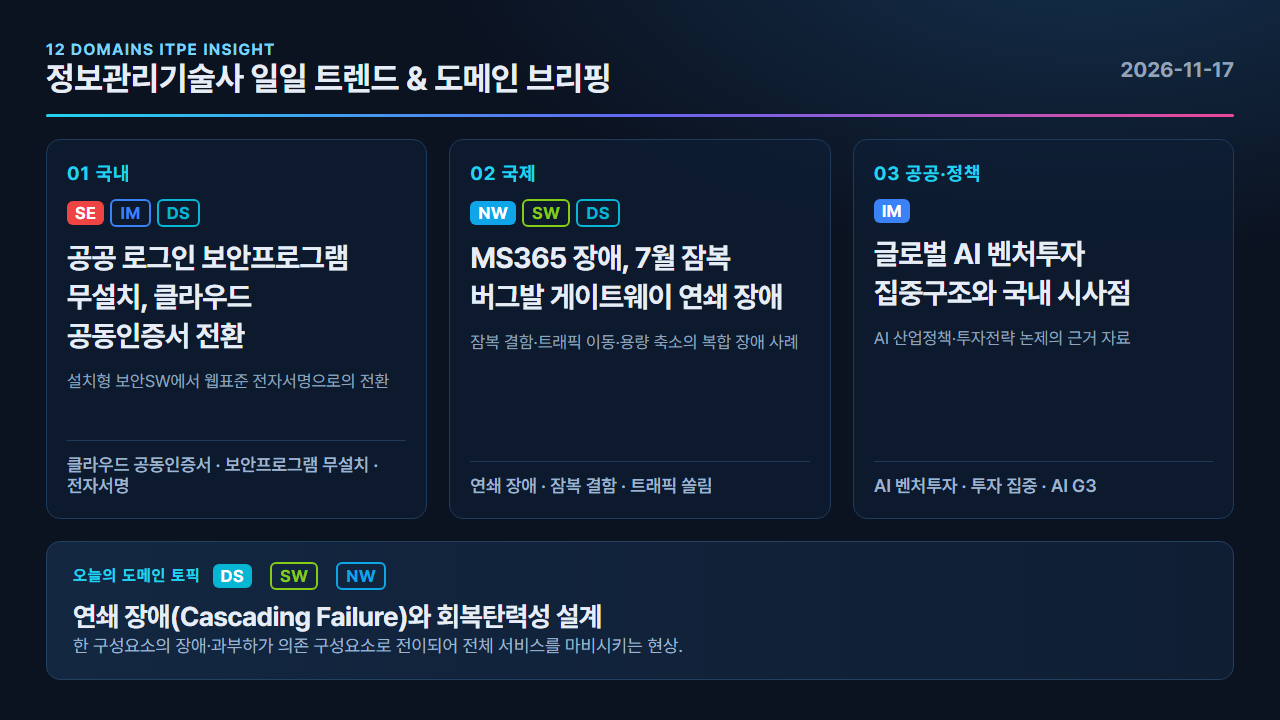
한 구성요소의 장애·과부하가 의존 구성요소로 전이되어 전체 서비스를 마비시키는 현상. 격리·차단·부하제어로 장애 전파를 억제하는 회복탄력성 설계 원칙.
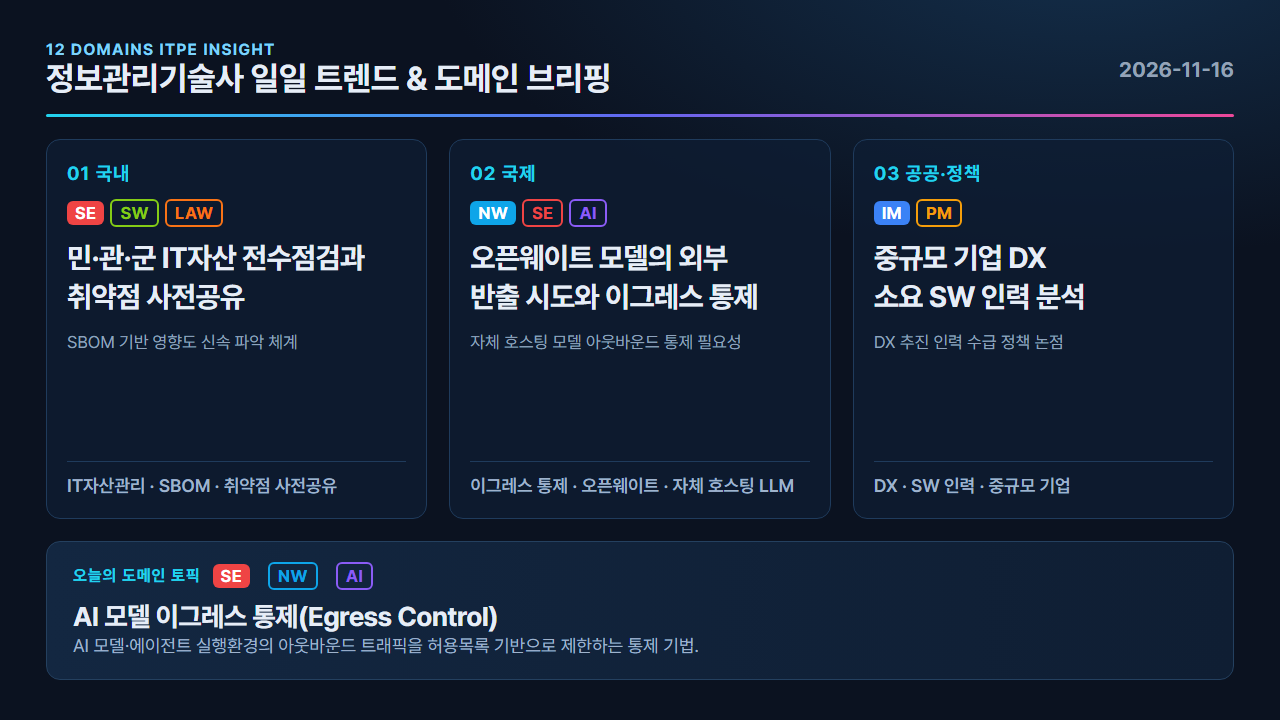
AI 모델·에이전트 실행환경의 아웃바운드 트래픽을 허용목록 기반으로 제한하는 통제 기법. 자체 호스팅 모델의 데이터 반출·외부 통신 경로 차단 목적.
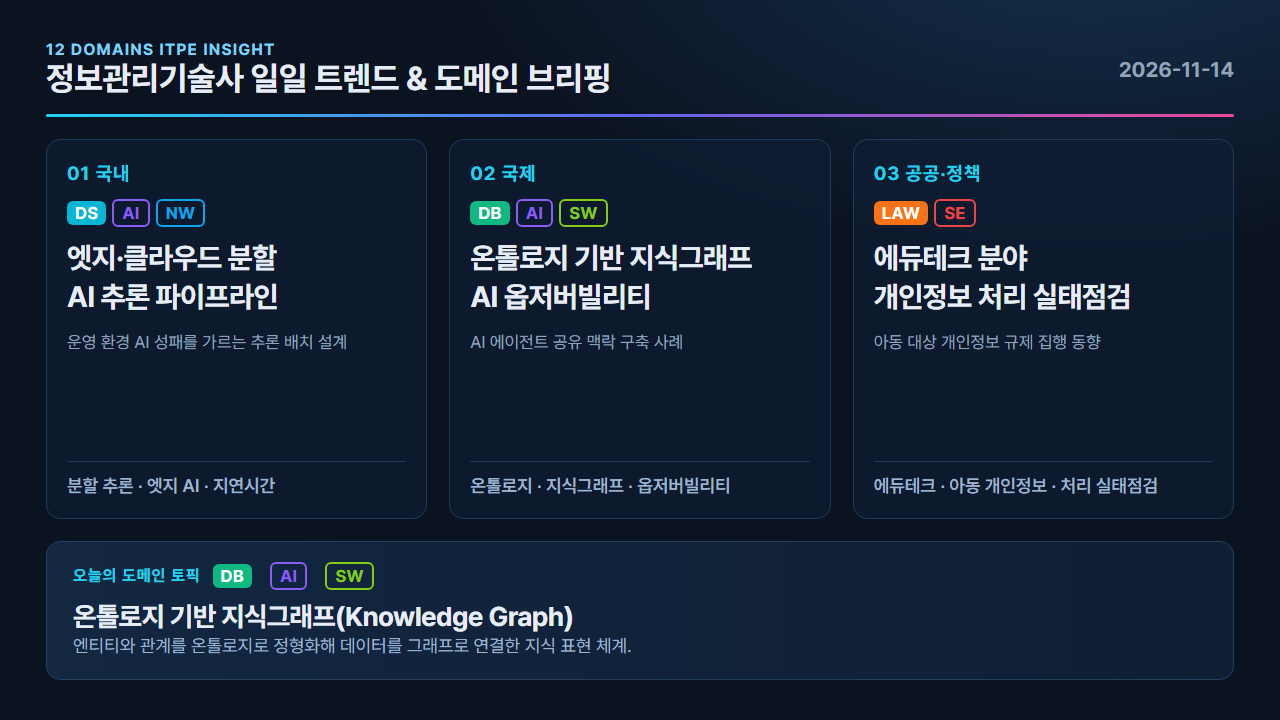
엔티티와 관계를 온톨로지로 정형화해 데이터를 그래프로 연결한 지식 표현 체계. 서비스 간 의존성과 장애 맥락 공유를 통한 근본원인 분석 시간 단축.
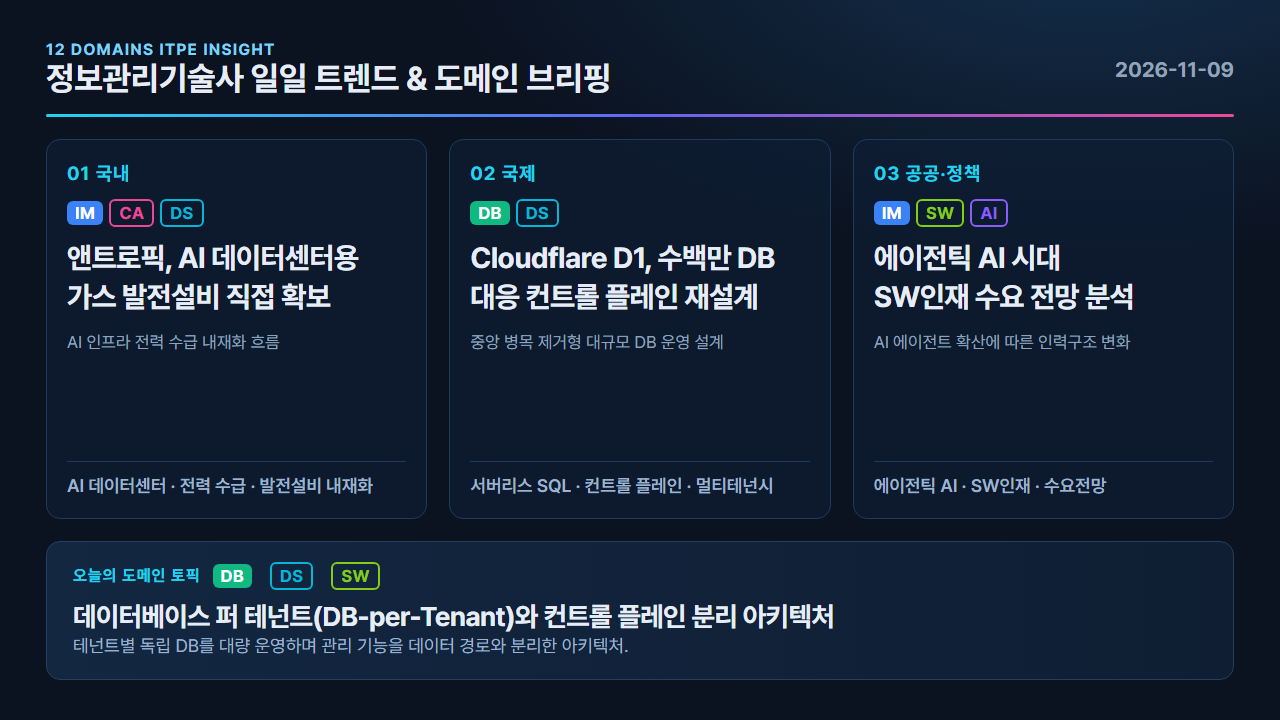
테넌트별 독립 DB를 대량 운영하며 관리 기능을 데이터 경로와 분리한 아키텍처. 중앙 병목 제거를 통한 수평 확장과 장애 격리 확보 목적.
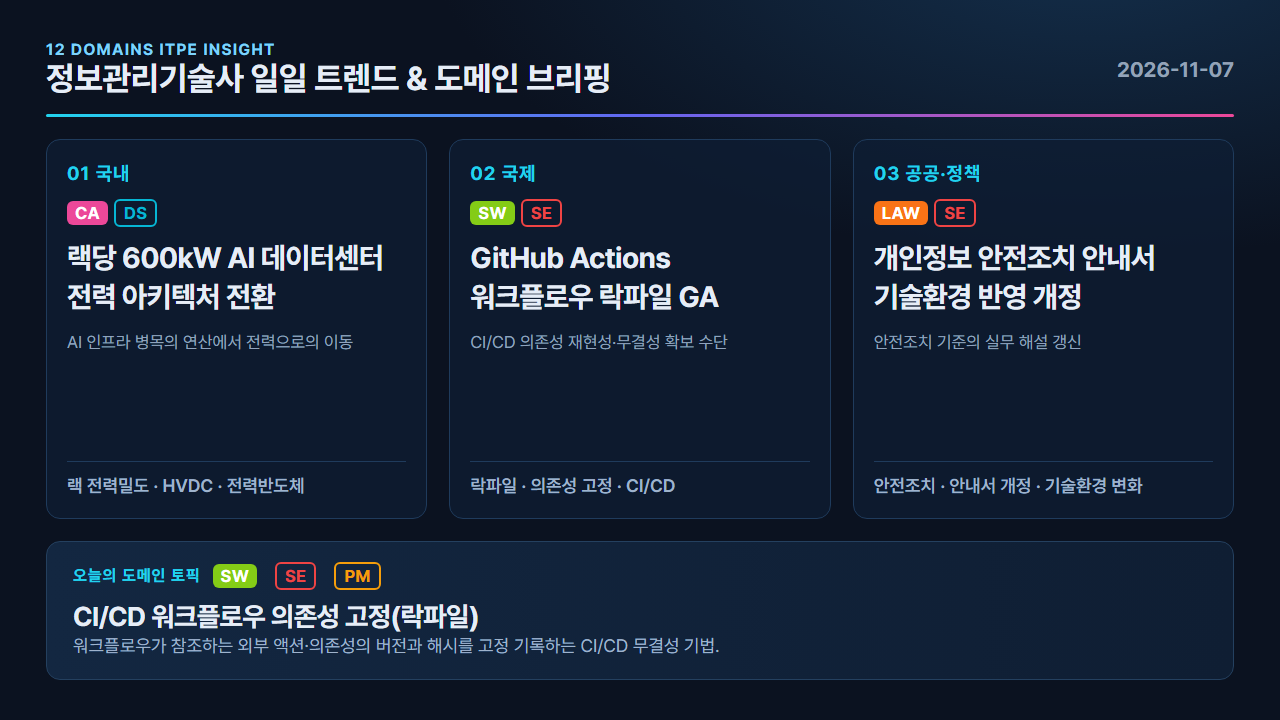
워크플로우가 참조하는 외부 액션·의존성의 버전과 해시를 고정 기록하는 CI/CD 무결성 기법. 태그 변조·하위 의존성 오염에 의한 공급망 공격과 빌드 비재현성 차단 목적.
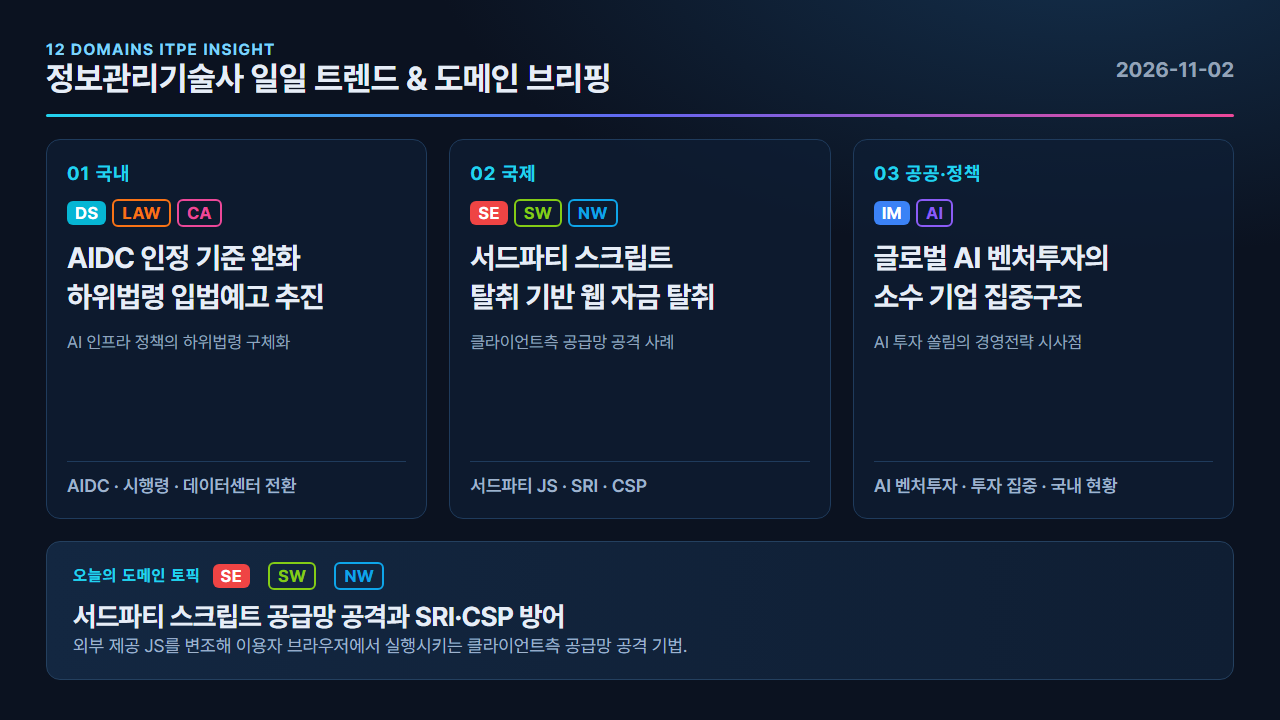
외부 제공 JS를 변조해 이용자 브라우저에서 실행시키는 클라이언트측 공급망 공격 기법. SRI 해시 검증과 CSP 허용목록으로 외부 스크립트의 무결성과 실행 범위를 통제하는 방어 방식.
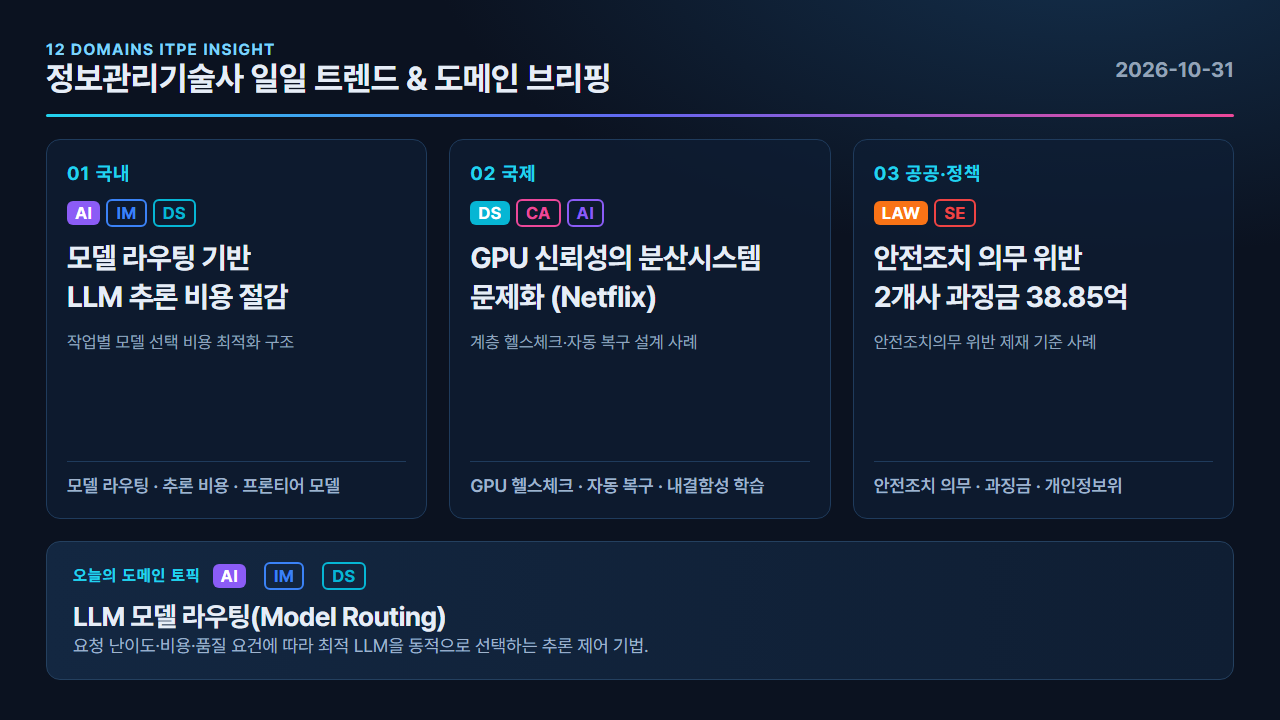
요청 난이도·비용·품질 요건에 따라 최적 LLM을 동적으로 선택하는 추론 제어 기법. 프론티어 모델 호출 축소를 통한 추론 비용 절감과 품질 유지의 동시 달성.
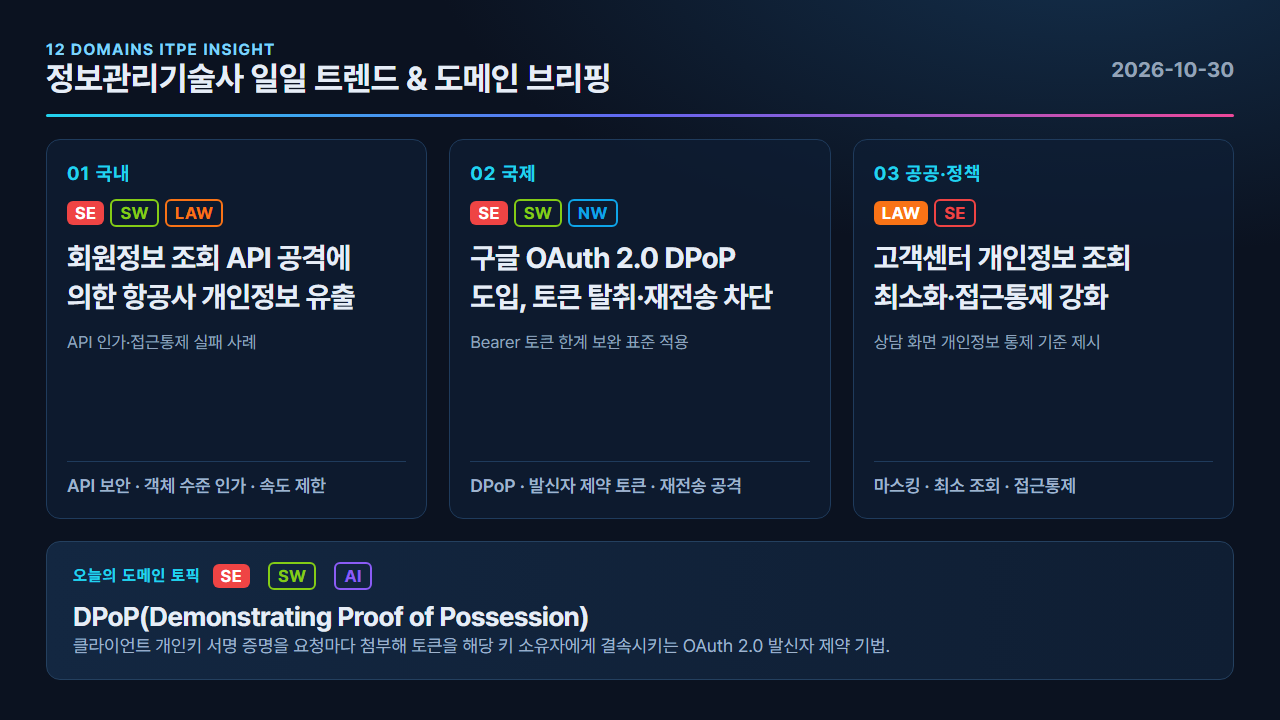
클라이언트 개인키 서명 증명을 요청마다 첨부해 토큰을 해당 키 소유자에게 결속시키는 OAuth 2.0 발신자 제약 기법. 탈취된 액세스 토큰의 재전송 악용 차단 목적.
기사 제목과 내용의 권리는 각 출처에 있으며, 원문 링크를 통해 출처를 확인할 수 있습니다.